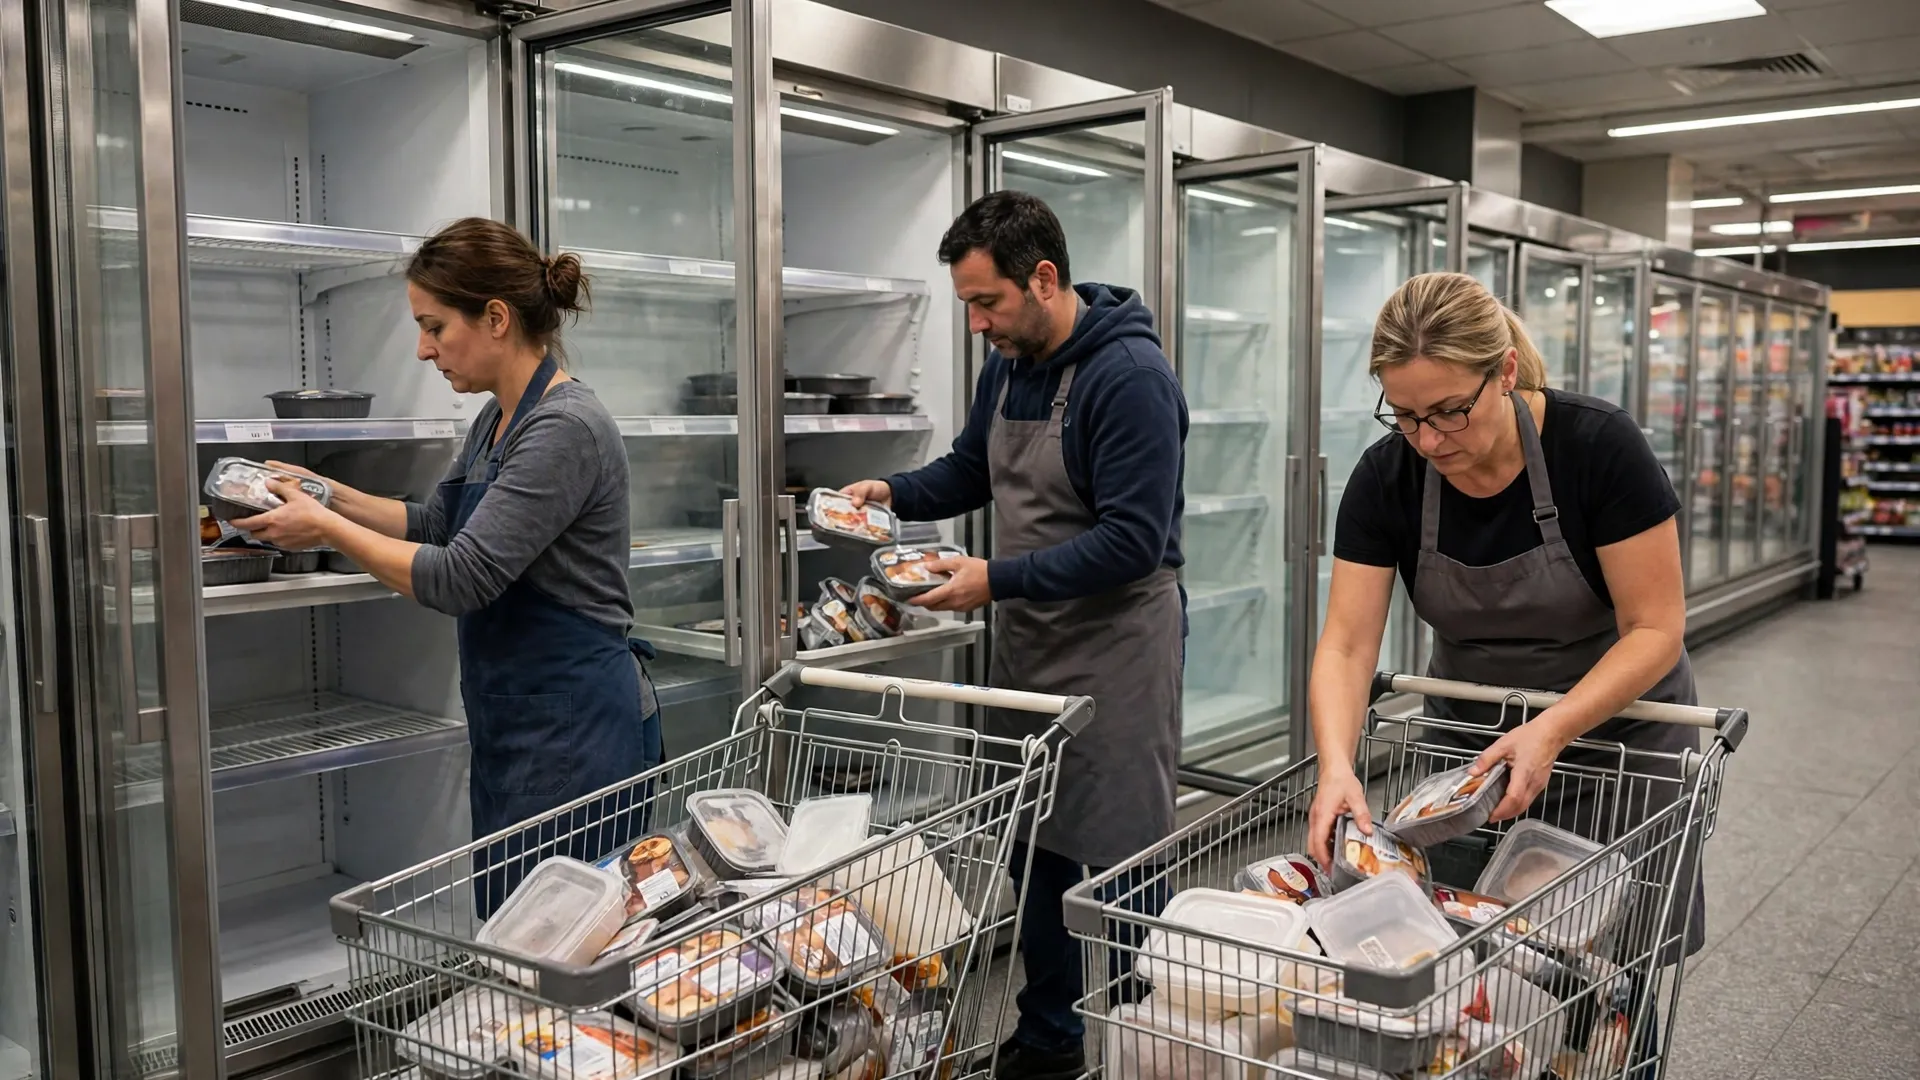
Los hackers convirtieron los congeladores de los supermercados de Europa en hornos. Tres semanas después, lo volvieron a hacer.
Durante la noche del lunes 2 de noviembre, atacantes cambiaron a distancia los ajustes de los controles de refrigeración en supermercados de toda Europa, calentando frigoríficos y congeladores y obligando a las tiendas a desechar alimentos refrigerados y congelados. Los ataques afectaron al menos a siete países — Bélgica, Luxemburgo, Suecia, Países Bajos, Irlanda, Estonia y Finlandia, con más casos reportados en Portugal e Italia — y recordaron un ataque similar tres semanas antes, en el que los hackers se hicieron con el control de las unidades de refrigeración de cientos de supermercados franceses. Ninguna cadena reportó más que unas pocas docenas de tiendas afectadas, y aunque la interrupción fue amplia, se mantuvo limitada tienda por tienda. Pero el patrón — el mismo tipo de equipo, la misma manipulación remota, en el mismo continente, en cuestión de semanas — ha convertido lo que podría haber parecido fallos aislados en una investigación europea y en una advertencia sobre cuánto depende hoy la cadena alimentaria de equipos conectados a internet.
En Bélgica, los atacantes pusieron las unidades de refrigeración en modo de descongelación, dijo Stephan Moelans, director gerente de la empresa de refrigeración Sabcobel, a los medios belgas. El modo de descongelación está diseñado para eliminar el hielo; en estos ataques, hizo que las unidades se calentaran en lugar de mantener los alimentos fríos. En otros casos se elevó el ajuste de temperatura: un mercado ICA de Sjöbo, en el sur de Suecia, dijo que sus frigoríficos y congeladores se habían ajustado a 50 °C y que el personal desecharía los productos afectados, mientras que un supermercado Selver de Estonia informó de que un congelador se había ajustado a 50 °C, aunque su temperatura solo había subido entre 2 y 3 °C y el problema se había resuelto en unos diez minutos sin productos dañados. La distinción importa: un ajuste modificado no es lo mismo que un armario que alcanza físicamente esa temperatura, y el daño dependió de cuánto tiempo pasó desapercibido el fallo. En una tienda franquiciada de ICA en Estocolmo, el ataque ocurrió a las 2 de la madrugada, pero no se detectó hasta horas después. «Todo está destruido», dijo el director de ventas de la tienda a Reuters. Un carnicero de Hove, al sur de Amberes, dijo a Reuters que sus frigoríficos se habían elevado hasta 18 °C y estimó que carne por valor de unos 15.000 euros se había echado a perder.
La lista de empresas afectadas muestra lo amplia que fue la red. En Bélgica y Luxemburgo, Ahold Delhaize dijo que unas 40 tiendas se habían visto afectadas por un «incidente informático» que limitó la oferta de alimentos frescos y congelados; Carrefour Bélgica describió un ciberataque contra su refrigeración que afectó a 15 de más de 700 tiendas, con un impacto muy limitado; Intermarché reportó de 10 a 15 tiendas, Spar cinco e IKEA una tienda en Mons. En Suecia, ICA dijo que un número limitado de tiendas se había visto afectado, sin dar una cifra, y no confirmó un ciberataque, mientras que Coop informó de que seis o siete de unas 800 tiendas habían sido manipuladas sin permiso. En Irlanda, el mayorista Musgrave dijo que 13 de sus 223 tiendas SuperValu se habían visto afectadas y habían retirado de la venta productos refrigerados y congelados como precaución. En Países Bajos, según Danfoss, el fabricante danés de controles de refrigeración, al menos 17 empresas fueron atacadas, entre ellas carnicerías y pequeños comercios locales. No todas las empresas usaron el mismo lenguaje — algunas hablaron de un ciberataque, otras de un incidente informático o un incidente — y no todas confirmaron que hubiera tenido lugar un ataque, una cautela que refleja lo distinto que cada cadena describe el mismo tipo de suceso.
Gran parte del equipo afectado era de Danfoss, como ya ocurrió en Francia. Danfoss dijo que sus productos estaban implicados en los ataques más recientes, y que en los casos neerlandeses los sistemas afectados no estaban en una red segura y seguían usando contraseñas predeterminadas, dijo un portavoz de Danfoss a la emisora neerlandesa NOS. La mayoría de las tiendas neerlandesas habían tomado medidas tras el ataque francés, dijo el portavoz, pero algunas no lo habían hecho, y esas fueron las afectadas. Danfoss también dijo a la emisora belga VTM que la debilidad radicaba principalmente en el software obsoleto y que los clientes afectados eran los que no habían actualizado. La agencia nacional francesa de ciberseguridad, CERT-FR, ya había advertido en octubre de que era probable que las campañas de ataque contra los controladores Danfoss AK-SM y AK-SC y los sistemas Copeland/Dixell XWEB siguieran en curso, y aconsejó a los operadores retirar los dispositivos de internet, revisar los programas de descongelación, restablecer el acceso solo a través de una VPN segura y cambiar las contraseñas predeterminadas. Un carnicero belga dijo a NOS que también se había atacado en Bélgica equipo de un segundo fabricante, Copeland. En Estonia, el proveedor Kitman Coldtech dijo que los atacantes habían llegado al ordenador de control de un antiguo sistema Danfoss en la única tienda Selver afectada — la última tienda que aún no había migrado a un nuevo sistema.
Hasta el lunes por la noche, nadie se había atribuido los ataques, y no se sabía si estaban relacionados con el ataque de Francia, donde la policía dijo que los hackers se habían hecho con el control de las unidades de refrigeración de cientos de supermercados, causando incendios y pérdidas de alimentos, y la fiscalía de París había identificado unas 700 víctimas. La fiscalía federal belga ha abierto una investigación penal; el Centro Belga de Ciberseguridad dijo que no se sabía quién estaba detrás de los ataques y que «quizá nunca se sepa», y el Centro Nacional de Ciberseguridad de Suecia dijo que estaba siguiendo los incidentes y compartiendo información con autoridades de otros países nórdicos y europeos. El comisario de la UE para Alimentación y Agricultura, Christophe Hansen, habría calificado los ataques repetidos de «un intento deliberado de interrumpir nuestra cadena de suministro de alimentos y socavar la confianza del consumidor». En internet, las reacciones versaron tanto sobre la construcción de los sistemas como sobre los atacantes: un hilo de Hacker News sobre el informe de The Guardian de la segunda oleada reunió 433 comentarios que debatían por qué los controles de refrigeración son accesibles desde internet, mientras que la discusión sobre la oleada francesa anterior en Reddit r/technology recibió decenas de miles de votos a favor. Para los operadores, el consejo que circula ahora es directo, y empieza por desconectarse de la red. La advertencia de octubre de CERT-FR dice que los dispositivos que no se vieron comprometidos deben retirarse de internet, revisarse su configuración completa — en particular los programas de descongelación — y restablecerse solo a través de una VPN segura o una red protegida, con el firmware actualizado y las contraseñas predeterminadas cambiadas; los dispositivos comprometidos deben reiniciarse o restablecerse a los valores de fábrica y reconfigurarse antes de volver a funcionar. Danfoss aconsejó a los clientes neerlandeses el 13 de octubre desconectar sus sistemas y volver a conectarlos solo a través de una red segura, y el Centro Nacional de Ciberseguridad de Suecia aconsejó a las organizaciones enumerar qué dispositivos están conectados a internet, decidir si cada uno debe seguir conectado, y mantener actualizados y protegidos con varias capas de seguridad todos los que permanezcan conectados. El marco a más largo plazo también se está endureciendo: las obligaciones de notificación de la Ley de Ciberresiliencia de la UE comenzaron el 11 de septiembre de 2026, y las principales obligaciones de seguridad de los productos se aplican a partir de diciembre de 2027. Pero como señaló Moelans, director de Sabcobel, una actualización de software por sí sola no basta, porque las instalaciones necesitan cambios físicos que cuestan dinero — y hasta que se hagan, la protección más sencilla es una conexión segura para gestionar los frigoríficos, algo que la mayoría de sus clientes solo introdujo después del ataque francés.
- The Hacker News, "New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food"
- Reuters via ANR News, "New Cyberattack on Supermarket Fridges Sweeps Across Europe"
- The Guardian, "Supermarket freezers across Europe hit by second suspected cyber-attack"
- CyberInsider, "New wave of cyberattacks targets European supermarket freezers"
- Partner link