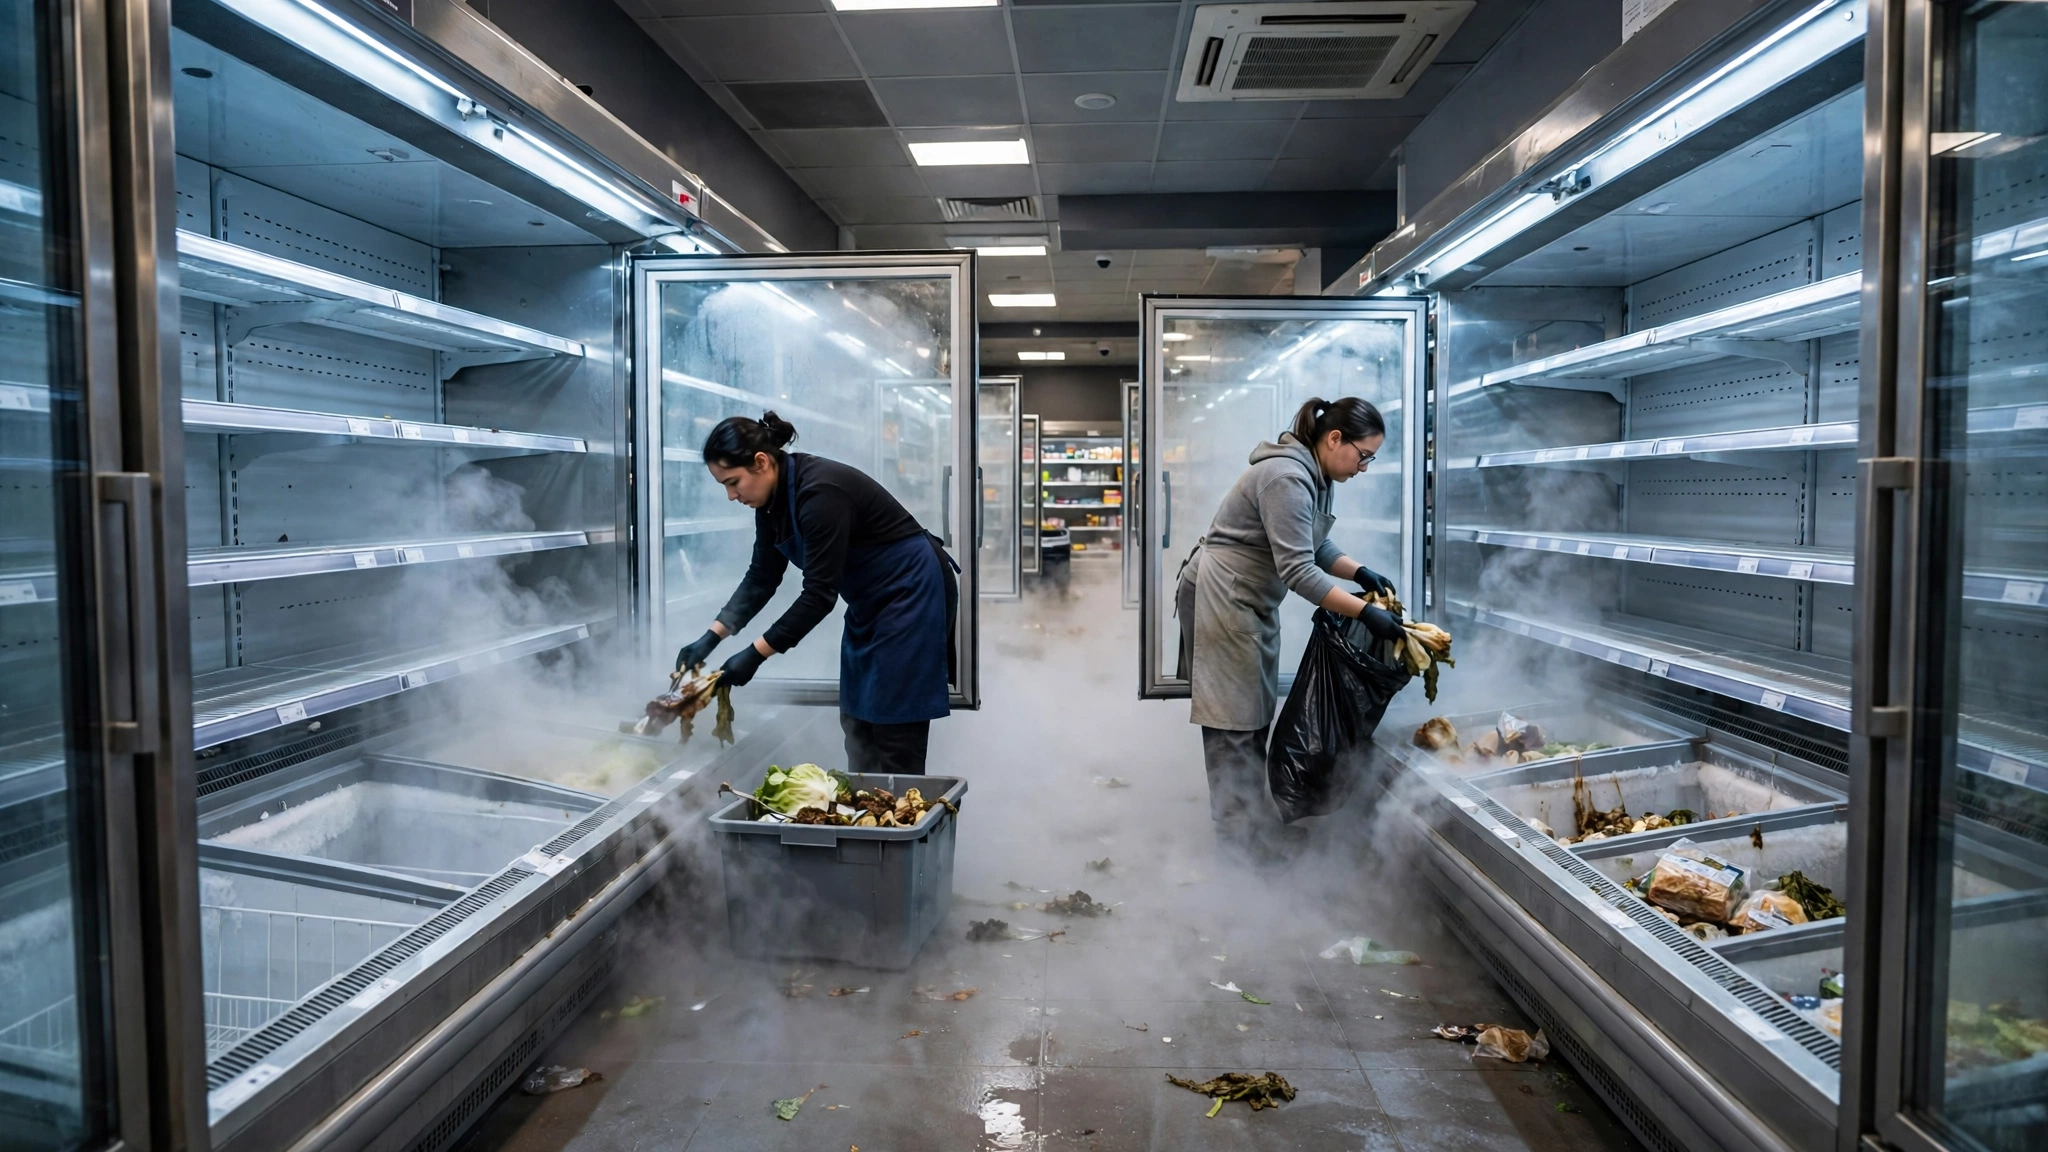
De nueve países a once: los ataques a los congeladores se extienden y Europa promete una respuesta conjunta
Unos hackers elevaron las temperaturas de los sistemas de refrigeración de supermercados en Alemania, Rumanía y el Reino Unido durante los ciberataques del lunes, dijeron funcionarios el martes, elevando a al menos 11 el número de países europeos afectados por la oleada de ataques. Los anuncios llegaron mientras la Unión Europea prometía una respuesta colectiva, advirtiendo de que los ataques, que han echado a perder toneladas de alimentos en todo el continente, «no eran aislados». Ya el lunes se habían reportado problemas en al menos nueve países de la UE —Bélgica, Estonia, Finlandia, Irlanda, Italia, Luxemburgo, Países Bajos, Portugal y Suecia— y el martes funcionarios y representantes de empresas dijeron que cuatro supermercados en Alemania y seis en Rumanía se vieron afectados. El Reino Unido, que no pertenece a la UE, también fue alcanzado. El motivo de los ciberataques se desconoce y nadie ha reivindicado la autoría.
Bélgica estuvo entre los países más afectados el lunes, con decenas de tiendas de varias cadenas de supermercados que reportaron fallos de refrigeración, y los fiscales federales han abierto una investigación. En Italia, unos 20 supermercados se vieron afectados; Giuseppe Spadaro, director de un grupo que gestiona supermercados Coop en Sicilia, dijo que cuatro de sus 300 tiendas fueron alcanzadas, causando miles de euros en daños. «Tuvimos que tirar todo. Las estanterías están vacías», dijo al diario italiano Corriere della Sera. El gobierno italiano mantuvo conversaciones con los jefes de los servicios de inteligencia y de la Agencia Nacional de Ciberseguridad el martes, y la oficina de la primera ministra Giorgia Meloni dijo que el incidente tuvo un impacto «limitado», añadiendo: «No hay motivo de alarma, aunque todos los organismos institucionales pertinentes permanecen en máxima alerta». En Suecia, la cadena de supermercados Coop dijo que los frigoríficos y congeladores afectados durante la noche en siete de sus tiendas estaban conectados a «antiguas redes 4G», y que las tiendas ya habían reanudado sus operaciones normales. En el Reino Unido, los hackers intentaron atacar pequeñas empresas de procesamiento de carne, pero el impacto fue mínimo, dijo Richard Horne, director ejecutivo del Centro Nacional de Ciberseguridad, quien dijo a la BBC que el problema afectaba a «toda la cadena de suministro de alimentos» y que había habido un par de casos en los que se había «explotado tecnología vulnerable».
La Comisión Europea dijo que evaluaría la resiliencia de los supermercados frente a los ciberataques, y que los casos se debatirían en el Consejo de Seguridad de la Comisión, según reportajes sobre las declaraciones del comisario de Agricultura y Alimentación, Christophe Hansen. Thomas Regnier, portavoz de la UE, dijo que las agencias del bloque estaban hablando con las autoridades nacionales para desarrollar una respuesta conjunta. «No son incidentes aislados y, por supuesto, tenemos que ser colectivamente resilientes y estar preparados para este tipo de ciberincidentes», dijo, sin señalar a ningún posible culpable. El señor Hansen ha descrito los ataques repetidos como un intento deliberado de perturbar la cadena de suministro de alimentos y socavar la confianza de los consumidores, aunque ninguna prueba pública vincula los ataques con un actor concreto. El máximo responsable de ciberseguridad de Rumanía restó importancia a la amenaza de una operación estatal: «Parece algo semiamateur», dijo Dan Cimpean, director de la Dirección Nacional de Ciberseguridad de Rumanía, a la agencia de noticias AFP. «No sospechamos, bajo ninguna circunstancia, que se trate de un actor estatal». Añadió que ninguna otra infraestructura se había visto comprometida.
Gran parte del equipo implicado fue fabricado por Danfoss, el fabricante danés de controles de refrigeración, como ya había ocurrido en Francia. Danfoss dijo que sus productos estaban implicados en los últimos ataques, que había estado en estrecho contacto con los clientes durante las últimas tres semanas y que los sistemas no deberían ser accesibles directamente desde internet. En los casos neerlandeses, los sistemas afectados no estaban en una red segura y seguían usando contraseñas predeterminadas, dijo un portavoz de Danfoss a la cadena neerlandesa NOS, y en Bélgica se dijo que la debilidad radicaba principalmente en el software desactualizado. La agencia nacional de ciberseguridad de Francia, CERT-FR, ya había advertido en octubre de que las campañas de ataque contra los controladores Danfoss AK-SM y AK-SC, así como contra los sistemas Copeland/Dixell XWEB, probablemente seguían en curso, aconsejando a los operadores que desconectaran los dispositivos de internet, revisaran los programas de descongelación, restablecieran el acceso solo a través de una VPN segura y cambiaran las contraseñas predeterminadas. La Coop sueca dijo que había acelerado una actualización, iniciada tras los ataques de octubre, para trasladar sus equipos de refrigeración conectados a redes 5G y módems modernos. Un experto en ciberseguridad de Deloitte en La Haya, Frank Groenewegen, instó a los minoristas a comprobar si sus controladores estaban conectados a internet y ejecutaban las últimas actualizaciones de seguridad: «Y si ni siquiera lo saben, retírenlos de internet público inmediatamente», dijo a Reuters.
La segunda oleada fue un reflejo de un ciberataque que barrió cientos de supermercados en Francia en octubre, que también afectó a tiendas en varios otros países europeos, con unas 700 víctimas identificadas por la fiscalía de París. El patrón —el mismo tipo de equipo, la misma manipulación remota, en el mismo continente, en cuestión de semanas— es lo que ha convertido lo que podría haber parecido fallos aislados en una investigación europea. En línea, la reacción versó tanto sobre el diseño de los sistemas como sobre los atacantes: en un hilo en r/worldnews sobre los ataques, el comentario más votado preguntaba: «¿Por qué los congeladores de los supermercados están en línea?», con más de 1.500 votos positivos, mientras otros comentaristas debatían si la monitorización remota podía mantenerse sin control remoto: Discusión en Reddit, r/worldnews Para los operadores, el consejo que circula ahora es directo, y empieza por la desconexión. Hasta que se realicen —y se paguen— los cambios físicos y de software que los proveedores dicen que son necesarios, la protección más sencilla sigue siendo una conexión segura para gestionar los frigoríficos, que la mayoría de los clientes adoptaron solo después del ataque francés. Que la prometida respuesta colectiva de la UE se convierta en normas compartidas, inteligencia compartida sobre amenazas o simplemente consejos compartidos será la prueba de si un ataque que echó a perder alimentos en once países cambia la forma en que está conectada la cadena alimentaria de Europa.