Hacker verwandelten Europas Supermarkt-Tiefkühltruhen in Öfen. Drei Wochen später taten sie es wieder.
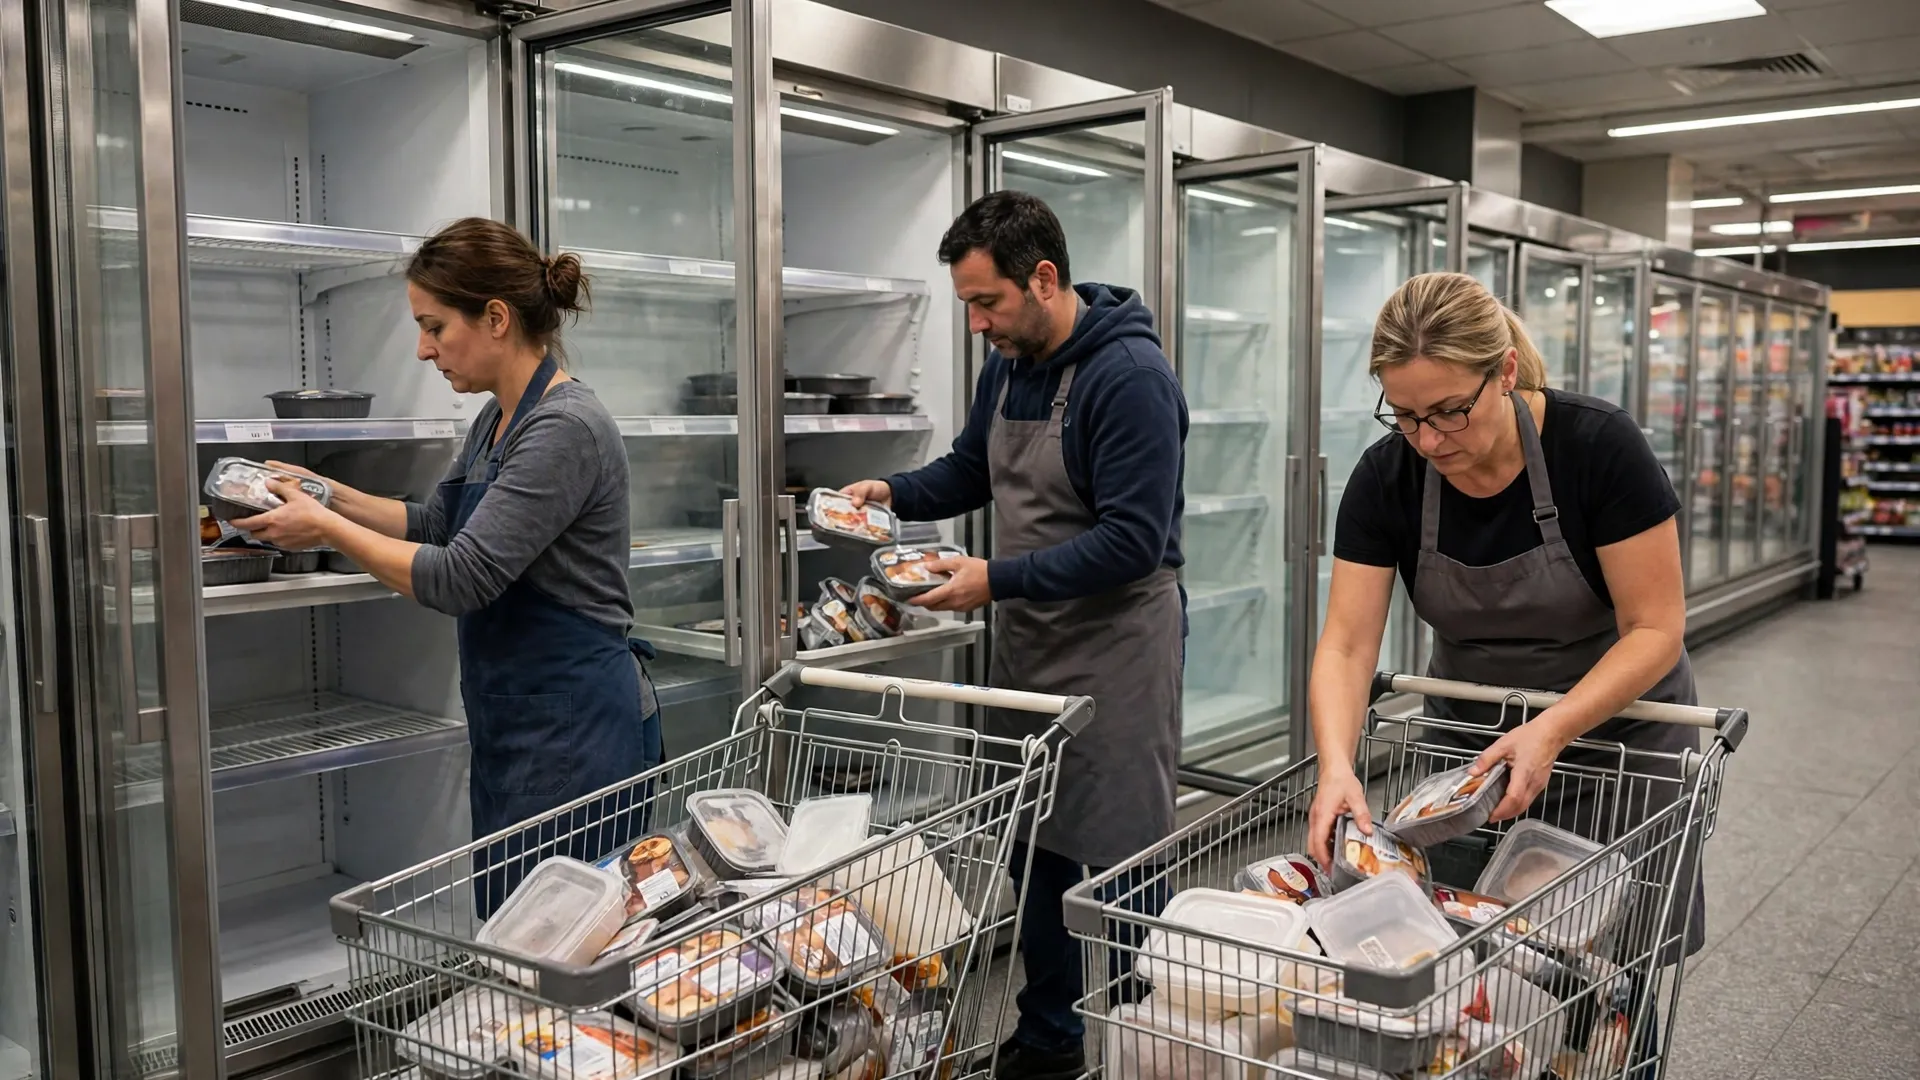
Über Nacht zum Montag, dem 2. November, änderten Angreifer aus der Ferne die Einstellungen der Kühlsteuerungen in Supermärkten in ganz Europa, erwärmten Kühlschränke und Tiefkühltruhen und zwangen die Geschäfte, gekühlte und tiefgekühlte Lebensmittel wegzuwerfen. Die Angriffe trafen mindestens sieben Länder — Belgien, Luxemburg, Schweden, die Niederlande, Irland, Estland und Finnland, weitere Fälle wurden aus Portugal und Italien gemeldet — und erinnerten an einen ähnlichen Angriff drei Wochen zuvor, bei dem Hacker die Kontrolle über Kühlaggregate in Hunderten französischer Supermärkte übernommen hatten. Keine Kette meldete mehr als einige Dutzend betroffene Filialen, und obwohl die Störung weit verbreitet war, blieb sie Filiale für Filiale begrenzt. Doch das Muster — dieselbe Art von Ausrüstung, dieselbe Fernmanipulation, auf demselben Kontinent, innerhalb weniger Wochen — hat aus dem, was wie isolierte Fehler ausgesehen haben könnte, eine europäische Untersuchung gemacht und eine Warnung darüber, wie sehr die Lebensmittelkette heute von Geräten abhängt, die mit dem Internet verbunden sind.
In Belgien schalteten Angreifer Kühlaggregate in den Abtaumodus, sagte Stephan Moelans, Geschäftsführer des Kühlunternehmens Sabcobel, belgischen Medien. Der Abtaumodus soll Eis beseitigen; bei diesen Angriffen ließ er die Aggregate sich aufheizen, statt die Lebensmittel kalt zu halten. In anderen Fällen wurde die Temperatureinstellung erhöht: Ein ICA-Markt in Sjöbo im Süden Schwedens sagte, seine Kühlschränke und Tiefkühltruhen seien auf 50 °C eingestellt worden und die Mitarbeiter würden die betroffenen Waren wegwerfen, während ein Selver-Supermarkt in Estland meldete, ein Tiefkühlgerät sei auf 50 °C eingestellt worden, obwohl seine Temperatur nur um etwa 2–3 °C gestiegen sei und das Problem innerhalb von etwa zehn Minuten ohne beschädigte Produkte behoben worden sei. Die Unterscheidung ist wichtig: Eine geänderte Einstellung ist nicht dasselbe wie ein Schrank, der diese Temperatur physisch erreicht, und der Schaden hing davon ab, wie lange der Fehler unbemerkt blieb. In einer ICA-Franchise-Filiale in Stockholm ereignete sich der Angriff um 2 Uhr morgens, wurde aber erst Stunden später bemerkt. „Alles ist zerstört“, sagte der Verkaufsleiter des Geschäfts zu Reuters. Ein Metzger in Hove, südlich von Antwerpen, sagte Reuters, seine Kühlschränke seien bis auf 18 °C hochgestellt worden, und schätzte, dass Fleisch im Wert von etwa 15.000 Euro verdorben sei.
Die Liste der betroffenen Unternehmen zeigt, wie breit das Netz war. In Belgien und Luxemburg sagte Ahold Delhaize, etwa 40 Filialen seien von einem „IT-Vorfall“ betroffen gewesen, der das Angebot an frischen und tiefgekühlten Lebensmitteln einschränkte; Carrefour Belgien beschrieb einen Cyberangriff auf seine Kühlung, der 15 von mehr als 700 Filialen betraf, mit sehr begrenzten Auswirkungen; Intermarché meldete 10 bis 15 Filialen, Spar fünf und IKEA eine Filiale in Mons. In Schweden sagte ICA, eine begrenzte Anzahl von Filialen sei betroffen gewesen, ohne eine Zahl zu nennen, und bestätigte keinen Cyberangriff, während Coop meldete, dass sechs oder sieben von etwa 800 Filialen ohne Erlaubnis manipuliert worden seien. In Irland sagte der Großhändler Musgrave, 13 seiner 223 SuperValu-Filialen seien betroffen gewesen und hätten gekühlte und tiefgekühlte Produkte vorsorglich aus dem Verkauf genommen. In den Niederlanden wurden nach Angaben von Danfoss, dem dänischen Hersteller von Kühlsteuerungen, mindestens 17 Unternehmen angegriffen, darunter Metzger und kleine lokale Geschäfte. Nicht jedes Unternehmen verwendete dieselbe Sprache — manche sprachen von einem Cyberangriff, andere von einem IT-Vorfall oder einem Vorfall — und nicht alle bestätigten, dass ein Angriff stattgefunden hatte, eine Vorsicht, die widerspiegelt, wie unterschiedlich jede Kette dieselbe Art von Ereignis beschreibt.
Ein Großteil der betroffenen Ausrüstung stammte von Danfoss, wie schon in Frankreich. Danfoss sagte, seine Produkte seien an den jüngsten Angriffen beteiligt gewesen, und in den niederländischen Fällen seien die betroffenen Systeme nicht in einem sicheren Netzwerk gewesen und verwendeten noch Standardpasswörter, sagte ein Danfoss-Sprecher dem niederländischen Sender NOS. Die meisten niederländischen Geschäfte hätten nach dem französischen Angriff Maßnahmen ergriffen, sagte der Sprecher, aber einige hätten dies nicht getan, und genau diese seien getroffen worden. Danfoss sagte auch dem belgischen Sender VTM, dass die Schwäche hauptsächlich in veralteter Software liege und Kunden betroffen seien, die nicht aktualisiert hätten. Frankreichs nationale Cybersicherheitsbehörde CERT-FR hatte bereits im Oktober gewarnt, dass Angriffskampagnen gegen Danfoss AK-SM- und AK-SC-Steuerungen sowie Copeland/Dixell-XWEB-Systeme wahrscheinlich noch im Gange seien, und riet Betreibern, Geräte vom Internet zu nehmen, Abtaupläne zu prüfen, den Zugang nur über ein sicheres VPN wiederherzustellen und Standardpasswörter zu ändern. Ein belgischer Metzger sagte NOS, dass auch Ausrüstung eines zweiten Herstellers, Copeland, in Belgien angegriffen worden sei. In Estland sagte der Lieferant Kitman Coldtech, Angreifer hätten den Steuercomputer eines älteren Danfoss-Systems in der einen betroffenen Selver-Filiale erreicht — der letzten Filiale, die er noch nicht auf ein neues System umgestellt hatte.
Bis Montagabend hatte niemand die Angriffe für sich beansprucht, und es war nicht bekannt, ob sie mit dem Angriff in Frankreich in Verbindung standen, wo die Polizei sagte, Hacker hätten die Kontrolle über Kühlaggregate in Hunderten von Supermärkten übernommen, Brände und Lebensmittelverluste verursacht und etwa 700 Opfer von der Pariser Staatsanwaltschaft identifiziert worden seien. Die belgische Bundesstaatsanwaltschaft hat eine strafrechtliche Untersuchung eingeleitet; das belgische Zentrum für Cybersicherheit sagte, es sei nicht bekannt, wer hinter den Angriffen stecke, und es „könne möglicherweise nie festgestellt werden“, und Schwedens Nationales Zentrum für Cybersicherheit sagte, es verfolge die Vorfälle und tausche Informationen mit Behörden in anderen nordischen und europäischen Ländern aus. Der EU-Kommissar für Lebensmittel und Landwirtschaft, Christophe Hansen, soll die wiederholten Angriffe als „vorsätzlichen Versuch, unsere Lebensmittelversorgungskette zu stören und das Verbrauchervertrauen zu untergraben“ bezeichnet haben. Online ging es bei den Reaktionen ebenso sehr um die Konstruktion der Systeme wie um die Angreifer: Ein Hacker-News-Thread zum Guardian-Bericht über die zweite Welle sammelte 433 Kommentare, in denen debattiert wurde, warum Kühlsteuerungen überhaupt aus dem Internet erreichbar sind, während die Diskussion über die frühere französische Welle auf Reddit r/technology Zehntausende Upvotes erhielt. Für Betreiber ist der Rat, der jetzt kursiert, unverblümt, und er beginnt mit der Trennung vom Netz. Die Oktober-Warnung von CERT-FR besagt, dass Geräte, die nicht kompromittiert wurden, vom Internet genommen, ihre vollständige Konfiguration — insbesondere die Abtaupläne — geprüft und nur über ein sicheres VPN oder ein geschütztes Netzwerk wiederhergestellt werden sollten, wobei die Firmware aktualisiert und Standardpasswörter geändert werden sollten; kompromittierte Geräte sollten neu gestartet oder auf Werkseinstellungen zurückgesetzt und neu konfiguriert werden, bevor sie wieder in Betrieb gehen. Danfoss riet niederländischen Kunden am 13. Oktober, ihre Systeme zu trennen und nur über ein sicheres Netzwerk wieder anzuschließen, und Schwedens Nationales Zentrum für Cybersicherheit riet Organisationen, aufzulisten, welche Geräte mit dem Internet verbunden sind, zu entscheiden, ob jedes davon verbunden bleiben muss, und alle, die verbunden bleiben, aktuell zu halten und mit mehreren Sicherheitsschichten zu schützen. Auch der längerfristige Rahmen wird enger: Die Meldepflichten nach dem EU-Gesetz über Cyberresilienz begannen am 11. September 2026, die wichtigsten Produktsicherheitspflichten gelten ab Dezember 2027. Doch wie Sabcobel-Chef Moelans anmerkte, reicht ein Software-Update allein nicht aus, denn die Anlagen brauchen physische Änderungen, die Geld kosten — und bis diese vorgenommen sind, bleibt der einfachste Schutz eine sichere Verbindung für die Verwaltung der Kühlschränke, die die meisten seiner Kunden erst nach dem französischen Angriff eingeführt haben.
- The Hacker News, "New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food"
- Reuters via ANR News, "New Cyberattack on Supermarket Fridges Sweeps Across Europe"
- The Guardian, "Supermarket freezers across Europe hit by second suspected cyber-attack"
- CyberInsider, "New wave of cyberattacks targets European supermarket freezers"
- Partner link