Von neun auf elf Länder: Die Angriffe auf Tiefkühltruhen weiten sich aus, und Europa verspricht eine gemeinsame Antwort
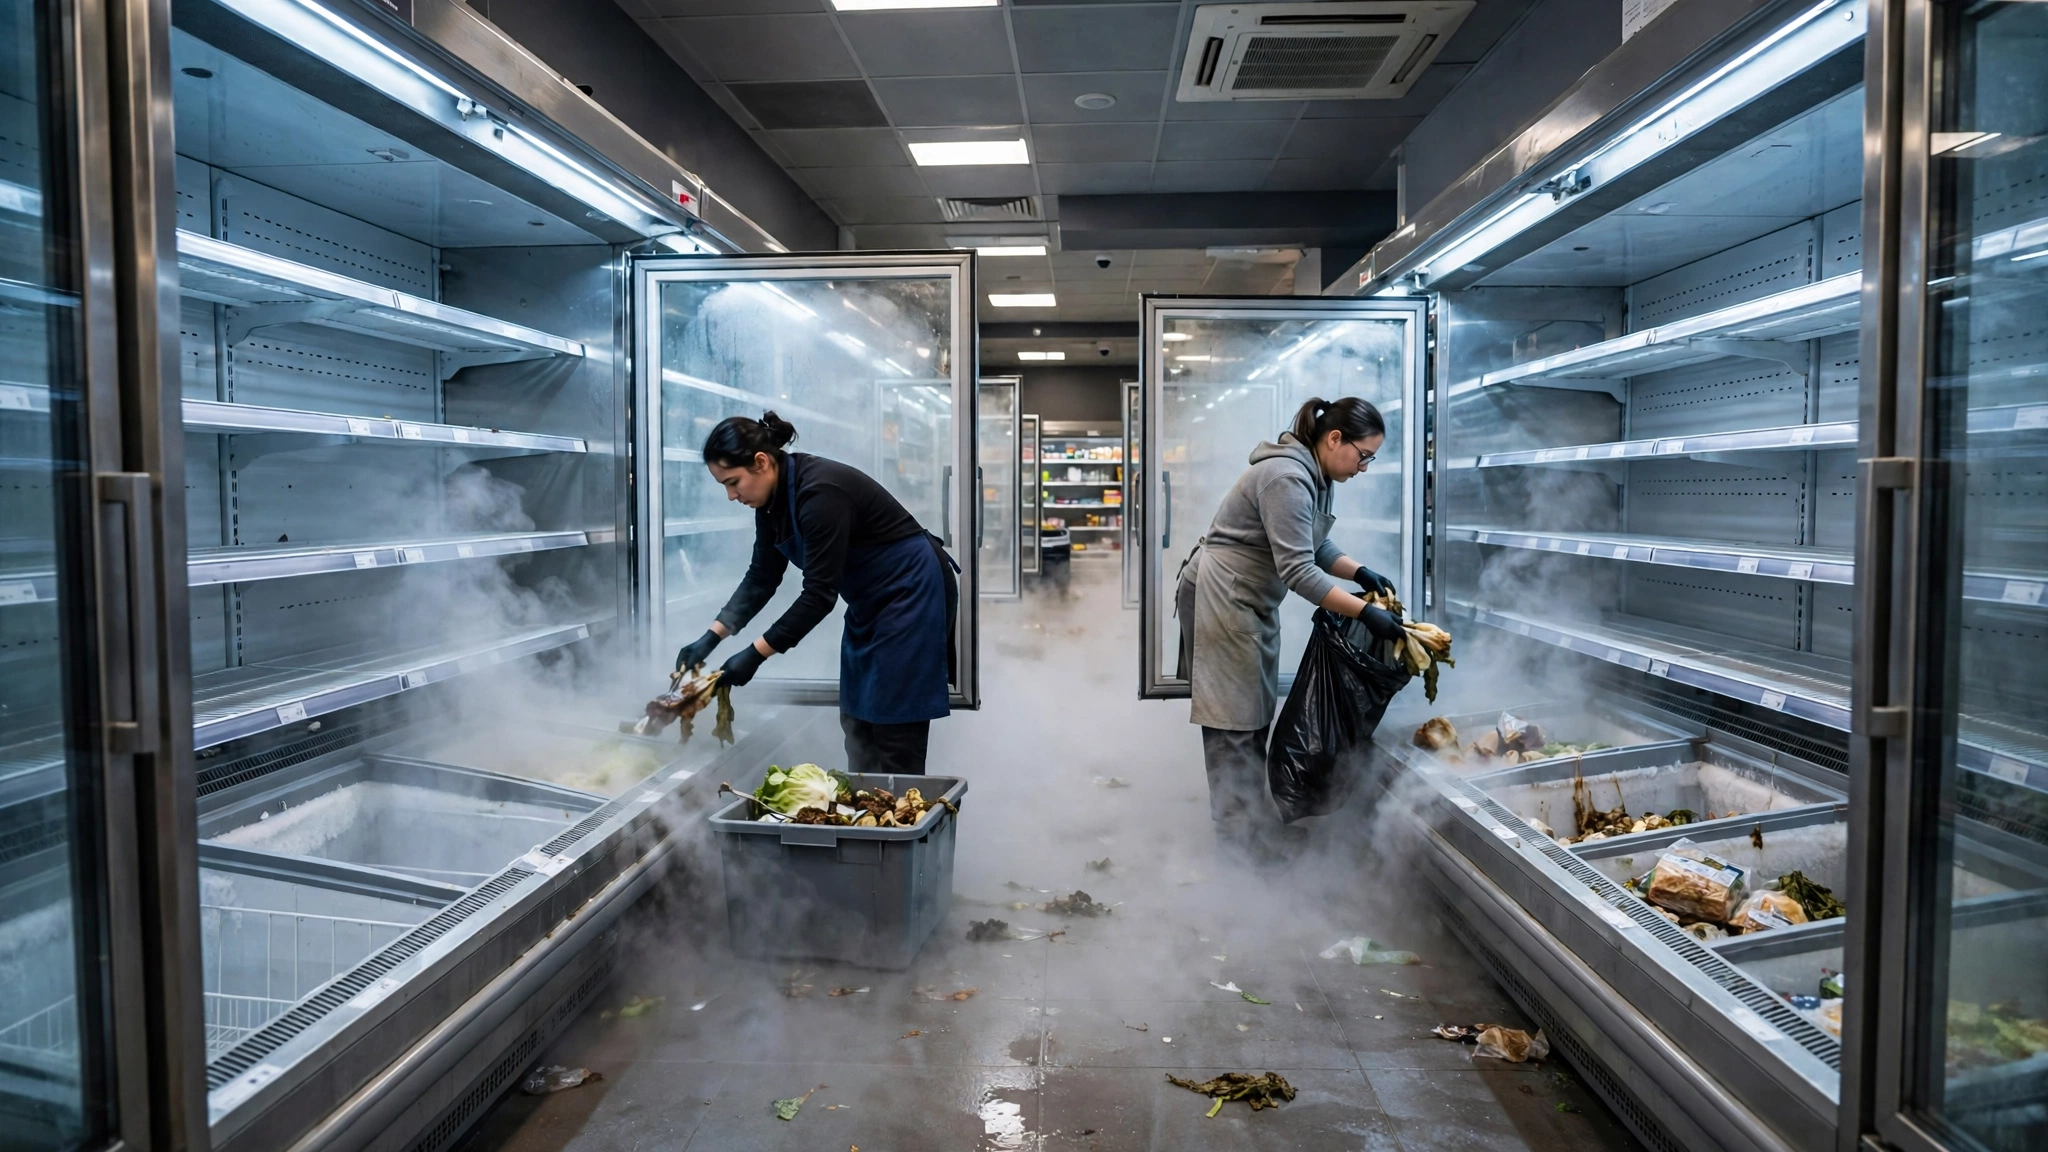
Hacker haben bei den Cyberangriffen am Montag die Temperaturen von Kühlsystemen in Supermärkten in Deutschland, Rumänien und im Vereinigten Königreich erhöht, sagten Beamte am Dienstag, womit die Zahl der von der Angriffswelle betroffenen europäischen Länder auf mindestens 11 stieg. Die Ankündigungen kamen, als die Europäische Union eine gemeinsame Antwort versprach und warnte, die Angriffe, bei denen Tonnen von Lebensmitteln auf dem ganzen Kontinent verdorben seien, seien „nicht isoliert“. Probleme waren bereits am Montag in mindestens neun EU-Ländern gemeldet worden — Belgien, Estland, Finnland, Irland, Italien, Luxemburg, den Niederlanden, Portugal und Schweden — und am Dienstag sagten Beamte und Unternehmensvertreter, vier Supermärkte in Deutschland und sechs in Rumänien seien betroffen. Auch das Vereinigte Königreich, das nicht in der EU ist, wurde getroffen. Das Motiv für die Cyberangriffe ist unbekannt, und niemand hat die Verantwortung übernommen.
Belgien gehörte am Montag zu den am stärksten betroffenen Ländern, wobei Dutzende von Geschäften mehrerer Lebensmittelketten Kühlungsausfälle meldeten, und die Bundesstaatsanwaltschaft dort hat eine Untersuchung eingeleitet. In Italien waren etwa 20 Supermärkte betroffen; Giuseppe Spadaro, Direktor einer Gruppe, die Coop-Supermärkte in Sizilien betreibt, sagte, vier ihrer 300 Geschäfte seien getroffen worden, was Schäden in Höhe von Tausenden von Euro verursacht habe. „Wir mussten alles wegwerfen. Die Regale sind leer“, sagte er der italienischen Zeitung Corriere della Sera. Die italienische Regierung führte am Dienstag Gespräche mit den Leitern der Geheimdienste und der Nationalen Cybersicherheitsbehörde, und das Büro von Ministerpräsidentin Giorgia Meloni erklärte, der Vorfall habe „begrenzte“ Auswirkungen, und fügte hinzu: „Es gibt keinen Grund zur Beunruhigung, obwohl alle zuständigen institutionellen Stellen in höchster Alarmbereitschaft bleiben.“ In Schweden teilte die Supermarktkette Coop mit, Kühlschränke und Tiefkühltruhen, die über Nacht in sieben ihrer Geschäfte betroffen gewesen seien, seien an „alte 4G-Netze“ angeschlossen gewesen, und die Geschäfte hätten inzwischen den normalen Betrieb wieder aufgenommen. Im Vereinigten Königreich versuchten Hacker, kleine fleischverarbeitende Betriebe ins Visier zu nehmen, doch die Auswirkungen waren minimal, sagte Richard Horne, Geschäftsführer des National Cyber Security Centre, der der BBC sagte, das Problem betreffe „die gesamte Lebensmittelversorgungskette“ und es habe ein paar Fälle gegeben, in denen „verwundbare Technologie ausgenutzt worden sei“.
Die Europäische Kommission erklärte, sie werde die Widerstandsfähigkeit von Supermärkten gegenüber Cyberangriffen bewerten, und die Fälle würden im Sicherheitsrat der Kommission erörtert, wie aus Berichten über Äußerungen des Kommissars für Landwirtschaft und Lebensmittel, Christophe Hansen, hervorgeht. Thomas Regnier, ein Sprecher der EU, sagte, die Behörden des Blocks sprächen mit nationalen Behörden, um eine gemeinsame Antwort zu entwickeln. „Dies sind keine isolierten Vorfälle, und natürlich müssen wir gemeinsam widerstandsfähig und auf solche Cybervorfälle vorbereitet sein“, sagte er, während er sich weigerte, mögliche Schuldige zu benennen. Hansen hat die wiederholten Angriffe als bewussten Versuch beschrieben, die Lebensmittelversorgungskette zu stören und das Vertrauen der Verbraucher zu untergraben, obwohl keine öffentlich bekannten Beweise die Angriffe mit einem bestimmten Akteur in Verbindung bringen. Rumäniens oberster Cybersicherheitsbeamter spielte die Gefahr einer staatlichen Operation herunter: „Es wirkt halb amateurhaft“, sagte Dan Cimpean, Direktor der Nationalen Direktion für Cybersicherheit Rumäniens, gegenüber der Nachrichtenagentur AFP. „Wir vermuten unter keinen Umständen, dass es sich um einen staatlichen Akteur handelt.“ Er fügte hinzu, dass keine andere Infrastruktur kompromittiert worden sei.
Ein Großteil der betroffenen Ausrüstung wurde von Danfoss hergestellt, dem dänischen Hersteller von Kühlsteuerungen, wie zuvor auch in Frankreich. Danfoss erklärte, seine Produkte seien an den jüngsten Angriffen beteiligt gewesen, es stehe seit drei Wochen in engem Kontakt mit Kunden und die Systeme dürften nicht direkt aus dem Internet zugänglich sein. In den niederländischen Fällen befanden sich die betroffenen Systeme nicht in einem sicheren Netzwerk und verwendeten weiterhin Standardpasswörter, sagte ein Danfoss-Sprecher dem niederländischen Sender NOS, und in Belgien liege die Schwäche hauptsächlich in veralteter Software. Frankreichs nationale Cybersicherheitsbehörde CERT-FR hatte bereits im Oktober gewarnt, dass Angriffskampagnen gegen Danfoss AK-SM- und AK-SC-Steuerungen sowie Copeland/Dixell-XWEB-Systeme wahrscheinlich noch andauerten, und Betreibern geraten, Geräte vom Internet zu trennen, Abtaupläne zu prüfen, den Zugang nur über ein sicheres VPN wiederherzustellen und Standardpasswörter zu ändern. Die schwedische Coop erklärte, sie habe eine nach den Angriffen im Oktober begonnene Aufrüstung beschleunigt, um ihre vernetzten Kühlgeräte auf 5G-Netze und moderne Modems umzustellen. Ein Cybersicherheitsexperte von Deloitte in Den Haag, Frank Groenewegen, forderte Einzelhändler auf zu prüfen, ob ihre Steuerungen mit dem Internet verbunden seien und die neuesten Sicherheitsupdates verwendeten: „Und wenn sie es nicht einmal wissen, dann entfernen Sie sie sofort aus dem öffentlichen Internet“, sagte er gegenüber Reuters.
Die zweite Welle spiegelte einen Cyberangriff wider, der im Oktober Hunderte von Supermärkten in ganz Frankreich erfasste, der auch Geschäfte in mehreren anderen europäischen Ländern betraf, wobei die Pariser Staatsanwaltschaft etwa 700 Opfer identifiziert hat. Das Muster — dieselbe Art von Ausrüstung, dieselbe Fernmanipulation, auf demselben Kontinent, innerhalb von Wochen — hat aus dem, was wie isolierte Fehler ausgesehen haben könnte, eine europäische Untersuchung gemacht. Online ging es bei der Reaktion ebenso sehr um die Konstruktion der Systeme wie um die Angreifer: In einem Thread in r/worldnews über die Angriffe fragte der am höchsten bewertete Kommentar: „Warum sind Supermarkt-Tiefkühltruhen online?“, mit mehr als 1.500 Upvotes, während andere Kommentatoren darüber diskutierten, ob Fernüberwachung ohne Fernsteuerung beibehalten werden könne: Reddit-Diskussion, r/worldnews Für Betreiber ist der Rat, der jetzt kursiert, unverblümt, und er beginnt mit der Trennung vom Netz. Bis die physischen und softwaretechnischen Änderungen, die Lieferanten für nötig halten, vorgenommen — und bezahlt — sind, bleibt die einfachste Schutzmaßnahme eine sichere Verbindung zur Verwaltung der Kühlschränke, die die meisten Kunden erst nach dem französischen Angriff eingeführt haben. Ob die versprochene gemeinsame Antwort der EU zu gemeinsamen Standards, gemeinsamen Bedrohungsinformationen oder einfach nur zu gemeinsamen Ratschlägen wird, wird der Test dafür sein, ob ein Angriff, der in elf Ländern Lebensmittel verdorben hat, verändert, wie Europas Lebensmittelkette vernetzt ist.