Saldırganlar Avrupa'nın Süpermarket Dondurucularını Fırına Çevirdi. Üç Hafta Sonra Yine Yaptılar.
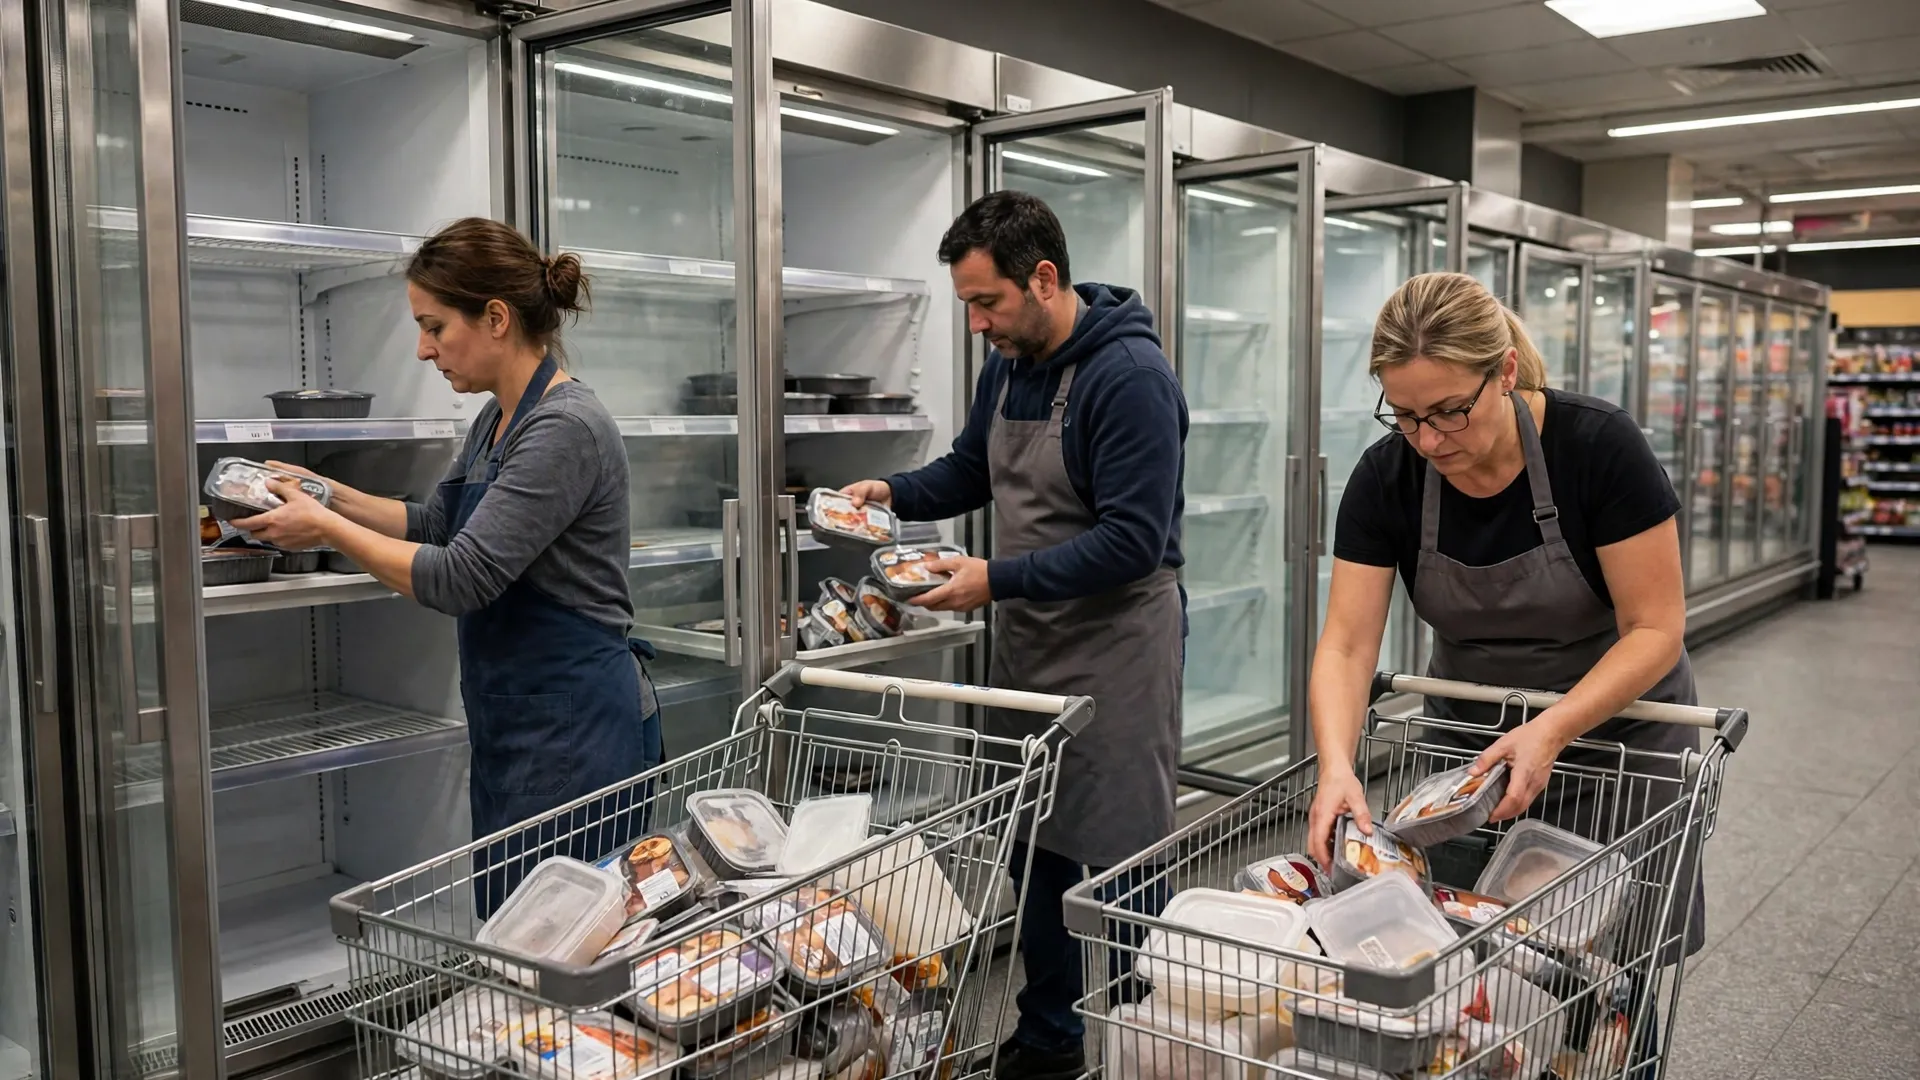
2 Kasım Pazartesi gecesi saldırganlar, Avrupa genelindeki süpermarketlerde soğutma kontrollerinin ayarlarını uzaktan değiştirerek buzdolaplarını ve dondurucuları ısıttı ve mağazaları soğutulmuş ve dondurulmuş gıdaları atmaya zorladı. Saldırılar en az yedi ülkeyi — Belçika, Lüksemburg, İsveç, Hollanda, İrlanda, Estonya ve Finlandiya — vurdu; Portekiz ve İtalya'da da başka vakalar bildirildi ve üç hafta önce saldırganların yüzlerce Fransız süpermarketinde soğutma ünitelerinin kontrolünü ele geçirdiği benzer bir saldırıyı yankılandırdı. Hiçbir zincir, etkilenen mağaza sayısının birkaç düzineyi aştığını bildirmedi ve aksama yaygın olmasına rağmen mağaza mağaza sınırlı kaldı. Ancak örüntü — aynı tür ekipman, aynı uzaktan müdahale, aynı kıtada, birkaç hafta içinde — izole arızalar gibi görünebilecek olayları bir Avrupa soruşturmasına ve gıda zincirinin ne kadarının internete bağlı cihazlara dayandığına dair bir uyarıya dönüştürdü.
Belçika'da saldırganlar, soğutma müteahhidi Sabcobel'in üst yöneticisi Stephan Moelans'ın Belçika medyasına söylediğine göre, soğutma ünitelerini buz çözme moduna aldı. Buz çözme modu buzları temizlemek içindir; bu saldırılarda ünitelerin yiyecekleri soğuk tutmak yerine ısınmasına neden oldu. Diğer vakalarda sıcaklık ayarı yükseltildi: Güney İsveç'te Sjöbo'daki bir ICA mağazası, buzdolaplarının ve dondurucularının 50°C'ye ayarlandığını ve personelin etkilenen ürünleri attığını söylerken, Estonya'da bir Selver süpermarketi bir dondurucunun 50°C'ye ayarlandığını, ancak sıcaklığın yalnızca yaklaşık 2–3°C arttığını ve sorunun yaklaşık on dakika içinde hiçbir ürün zarar görmeden çözüldüğünü bildirdi. Ayrım önemli: ayarın değiştirilmesi, dolabın fiziksel olarak o sıcaklığa ulaşmasıyla aynı şey değildir ve hasar, arızanın ne kadar süre fark edilmediğine bağlıydı. Stockholm'deki bir ICA franchise mağazasında saldırı saat 02.00'de gerçekleşti ancak saatler sonra fark edildi. Mağazanın satış müdürü Reuters'a "Her şey mahvoldu," dedi. Anvers'in güneyindeki Hove'da bir kasap, Reuters'a buzdolaplarının 18°C'ye kadar yükseltildiğini ve yaklaşık 15.000 avro değerinde etin bozulduğunu tahmin ettiğini söyledi.
Etkilenen işletmelerin listesi, ağın ne kadar geniş olduğunu gösteriyor. Belçika ve Lüksemburg'da Ahold Delhaize, taze ve dondurulmuş gıda çeşitliliğini sınırlayan bir "BT olayı" nedeniyle yaklaşık 40 mağazanın etkilendiğini söyledi; Carrefour Belçika, 700'den fazla mağazasından 15'ini etkileyen, çok sınırlı etkili bir siber saldırıyı anlattı; Intermarché 10 ila 15 mağaza, Spar beş mağaza ve IKEA Mons'ta bir mağaza bildirdi. İsveç'te ICA, sayı vermeden sınırlı sayıda mağazanın etkilendiğini söyledi ve bir siber saldırıyı doğrulamadı; Coop ise yaklaşık 800 mağazasından altı ya da yedisinin izinsiz kurcalandığını bildirdi. İrlanda'da toptancı Musgrave, 223 SuperValu mağazasından 13'ünün etkilendiğini ve önlem olarak soğutulmuş ve dondurulmuş ürünleri satıştan kaldırdığını söyledi. Hollanda'da, soğutma kontrolleri üreticisi Danimarkalı Danfoss'a göre, kasaplar ve küçük yerel dükkânlar da dahil olmak üzere en az 17 işletme saldırıya uğradı. Her şirket aynı dili kullanmadı — bazıları siber saldırı, bazıları BT olayı ya da olay dedi ve hepsi bir saldırının gerçekleştiğini doğrulamadı; bu temkin, her zincirin aynı tür olayı ne kadar farklı tanımladığını yansıtıyor.
Etkilenen ekipmanın büyük bölümü, Fransa'da olduğu gibi, Danfoss üretimiydi. Danfoss, ürünlerinin son saldırılarda kullanıldığını söyledi ve Hollanda vakalarında hedef alınan sistemlerin güvenli bir ağda olmadığını ve hâlâ varsayılan şifreler kullandığını Hollandalı yayıncı NOS'a bir Danfoss sözcüsü söyledi. Sözcü, çoğu Hollandalı mağazanın Fransız saldırısından sonra önlem aldığını, ancak birkaçının almadığını ve hedef alınanların da onlar olduğunu söyledi. Danfoss ayrıca Belçikalı yayıncı VTM'ye zayıflığın esas olarak güncel olmayan yazılımlarda olduğunu ve güncelleme yapmayan müşterilerin etkilendiğini söyledi. Fransa'nın ulusal siber güvenlik ajansı CERT-FR, ekim ayında Danfoss AK-SM ve AK-SC kontrolörlerine ve Copeland/Dixell XWEB sistemlerine yönelik saldırı kampanyalarının muhtemelen hâlâ sürdüğü uyarısında bulunmuş ve işletmecilere cihazları internetten çıkarmalarını, buz çözme programlarını kontrol etmelerini, erişimi yalnızca güvenli bir VPN üzerinden yeniden sağlamalarını ve varsayılan şifreleri değiştirmelerini tavsiye etmişti. Belçikalı bir kasap NOS'a, Belçika'da ikinci bir üretici olan Copeland'a ait ekipmanın da saldırıya uğradığını söyledi. Estonya'da tedarikçi Kitman Coldtech, saldırganların hedef alınan tek Selver mağazasındaki eski bir Danfoss sisteminin kontrol bilgisayarına ulaştığını — şirketin henüz yeni bir sisteme taşımadığı son mağaza olduğunu — söyledi.
Pazartesi gecesi itibarıyla saldırıları kimse üstlenmemişti ve Fransa'daki saldırıyla bağlantılı olup olmadıkları bilinmiyordu; Fransa'da polisin söylediğine göre saldırganlar yüzlerce süpermarkette soğutma ünitelerinin kontrolünü ele geçirerek yangınlara ve gıda kayıplarına neden olmuş, Paris savcılığı yaklaşık 700 mağdur tespit etmişti. Belçika federal savcılığı ceza soruşturması başlattı; Belçika Siber Güvenlik Merkezi, saldırıların arkasında kimin olduğunun bilinmediğini ve "belki de hiçbir zaman belirlenemeyeceğini" söyledi; İsveç Ulusal Siber Güvenlik Merkezi ise olayları takip ettiğini ve diğer İskandinav ve Avrupa ülkelerindeki kurumlarla bilgi paylaştığını belirtti. Avrupa Birliği'nin gıda ve tarım komiseri Christophe Hansen'in, tekrarlanan saldırıları "gıda tedarik zincirimizi aksatmak ve tüketici güvenini sarsmak için kasıtlı bir girişim" olarak nitelendirdiği bildirildi. İnternette tepki, saldırganlar kadar sistemlerin tasarımı hakkındaydı: The Guardian'ın ikinci dalga haberine dair bir Hacker News başlığı, soğutma kontrollerinin neden internetten erişilebilir olduğu tartışmasında 433 yorum toplarken, daha önceki Fransız dalgasına dair Reddit'in r/technology başlığı on binlerce beğeni aldı. İşletmeciler için şu anda dolaşan tavsiye açık ve bağlantıyı kesmekle başlıyor. CERT-FR'nin ekim uyarısı, ele geçirilmemiş cihazların internetten çıkarılmasını, tüm yapılandırmanın — özellikle buz çözme programlarının — kontrol edilmesini ve yalnızca güvenli bir VPN ya da korumalı ağ üzerinden yeniden sağlanmasını, yazılımın güncellenmesini ve varsayılan şifrelerin değiştirilmesini söylüyor; ele geçirilmiş cihazlar ise hizmete dönmeden önce yeniden başlatılmalı ya da fabrika ayarlarına sıfırlanıp yeniden yapılandırılmalıdır. Danfoss, 13 Ekim'de Hollandalı müşterilere sistemlerinin bağlantısını kesmelerini ve yalnızca güvenli bir ağ üzerinden yeniden bağlanmalarını tavsiye etti; İsveç Ulusal Siber Güvenlik Merkezi kuruluşlara internete bağlı hangi cihazları olduğunu listelemelerini, her birinin bağlı kalması gerekip gerekmediğine karar vermelerini ve bağlı kalanları güncel tutup çok katmanlı güvenlikle korumalarını tavsiye etti. Uzun vadeli çerçeve de sıkılaşıyor: Avrupa Birliği'nin Siber Dayanıklılık Yasası kapsamındaki bildirim yükümlülükleri 11 Eylül 2026'da başladı, başlıca ürün güvenliği yükümlülükleri Aralık 2027'den itibaren uygulanacak. Ancak Sabcobel'den Bay Moelans'ın belirttiği gibi, tek başına bir yazılım güncellemesi yeterli değil çünkü kurulumların para gerektiren fiziksel değişikliklere ihtiyacı var — ve bu değişiklikler yapılana kadar en basit koruma, müşterilerinin çoğunun ancak Fransız saldırısından sonra benimsediği, buzdolaplarını yönetmek için güvenli bir bağlantı olmaya devam ediyor.
- The Hacker News, "New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food"
- Reuters via ANR News, "New Cyberattack on Supermarket Fridges Sweeps Across Europe"
- The Guardian, "Supermarket freezers across Europe hit by second suspected cyber-attack"
- CyberInsider, "New wave of cyberattacks targets European supermarket freezers"
- Partner link