Hacker dringen in die Verbrecherdatenbank des FBI ein, während ein Cyberangriff die Agrarzahlungen der USA lahmlegt
Zwei der sensibelsten Bundessysteme Amerikas wurden in derselben Woche von Hackern angegriffen. Das FBI untersucht einen mutmaßlichen Einbruch in sein National Crime Information Center (NCIC) — die Datenbank, auf die sich Polizisten im ganzen Land verlassen, um Haftbefehle und Vorstrafen zu prüfen — während das US-Landwirtschaftsministerium seit Tagen mit einem Cyberangriff ringt, der die Systeme zur Auszahlung an Landwirte lahmgelegt hat. In beiden Fällen haben die Behörden nicht gesagt, wer verantwortlich ist oder wie viel entwendet wurde.
CNN berichtete am Freitag als Erster über den Einbruch beim FBI und berief sich dabei auf zwei Personen, die über die Ermittlungen informiert sind; Reuters übernahm den Bericht. Das Bureau entdeckte den mutmaßlichen Einbruch in den vergangenen Tagen. Das NCIC verbindet Bundes-, Landes- und Kommunalbehörden über ein einziges gemeinsames Netzwerk, über das Beamte gesuchte Personen identifizieren, offene Haftbefehle überprüfen und Akten bei Ermittlungen abrufen. Das FBI hat nicht offengelegt, wie die Angreifer Zugang erhielten oder ob sie vertrauliche Akten erbeuteten, und hat auch nicht bestätigt, ob die Richtigkeit der Akten beeinträchtigt wurde. Ein ehemaliger FBI-Beamter, der Ermittlungen gegen Cybercrime-Gruppen geleitet hatte, sagte CNN, die größte Gefahr sei womöglich nicht Diebstahl, sondern Manipulation: Veränderte Akten könnten Beamte bei Verkehrskontrollen und Festnahmen irreführen. FBI-Direktor Kash Patel trat am Donnerstag bei Fox News auf, um die Cybersicherheitsarbeit des Bureaus zu loben — nachdem die Beamten laut CNN bereits von dem jüngsten Vorfall erfahren hatten.
Der Angriff auf das Landwirtschaftsministerium zog sich über einen längeren Zeitraum. Nextgov/FCW berichtete am Donnerstag als Erster, dass das Cybersecurity and Privacy Operations Center des Ministeriums einen Sicherheitsvorfall aufgedeckt hatte; in einer internen E-Mail vom Montag von Chris Rottler, dem stellvertretenden leitenden Informationsbeauftragten des Farm Production and Conservation Business Center, hieß es, die Teams hätten alle Datenbankpasswörter zurücksetzen und Anwendungen neu starten müssen. Nach Angaben von DTN und ABC News trafen die Ausfälle die Kreditsoftware der Farm Service Agency und Programme für Naturschutzzahlungen sowie Kartierungs- und Vertragssysteme. Am Freitag berichtete NBC News unter Berufung auf zwei ehemalige Beamte des Ministeriums, Hacker hätten Zugang zu dem System erlangt, das Landwirte bezahlt, und das Ministerium habe die Mitarbeiter am Donnerstag darüber informiert. Unterstaatssekretär Richard Fordyce sagte, die Schutzmaßnahmen hätten funktioniert und es seien keine Daten verloren gegangen; die meisten Systeme sollten bis zum Ende des Arbeitstages am Freitag wieder laufen — doch bis spät am Donnerstag waren die Ausfälle weiterhin zeitweise zu spüren, und manche Mitarbeiter konnten sich nicht einmal mit dem VPN verbinden.
Der Zeitpunkt könnte für Landwirte kaum schlechter sein. Der Ausfall dauert bereits mehr als eine Woche an, während die Erzeuger versuchen, ihre Anmeldung für die Programme Agriculture Risk Coverage und Price Loss Coverage für das Erntejahr 2026 abzuschließen; Anmeldeschluss ist der 11. Dezember. Finanzinstrumente für Geldtransfers zwischen dem Ministerium und den Landwirten — darunter auch solche im Zusammenhang mit Ernteversicherungen und Katastrophenhilfen — wurden laut Nextgov/FCW und AgWeb unterbrochen. Kreditgeber konnten den Status garantierter Darlehen nicht mehr prüfen, und Ernteversicherungsagenten warnten Versicherungsnehmer, jede Änderung von Zahlungsanweisungen telefonisch zu bestätigen. NBC bezeichnete den Vorfall als den ersten bekannten Einbruch im Ministerium, der von einem externen Akteur ausging.
Der NCIC-Einbruch ist der zweite, der in den vergangenen Monaten ein FBI-System getroffen hat. Im September drang die digitale Erpressergruppe ShinyHunters in eine Rekrutierungswebsite des FBI ein und stahl nach Angaben von Reuters persönliche Daten aktueller und ehemaliger Mitarbeiter. Die beiden Vorfälle fallen in eine breitere Reihe von Störungen: In der vergangenen Woche waren große Banken, die National Security Agency und das Flugsicherungssystem der Federal Aviation Administration von Ausfällen betroffen. Die Trump-Regierung hat darauf bestanden, dass diese Störungen nichts miteinander zu tun hätten und nicht das Ergebnis von Cyberangriffen seien — eine Behauptung, die die Sorge in Washington über den Zustand der Bundessicherheit kaum beruhigt hat.
Vorerst bleiben die grundlegendsten Fragen unbeantwortet. Keine Gruppe hat sich zu einem der beiden Angriffe bekannt, kein Beamter hat einen Verdächtigen genannt, und keine Behörde hat öffentlich gesagt, ob Daten gestohlen wurden. Das FBI hat nicht gesagt, wann der NCIC-Einbruch eingedämmt sein wird oder ob Beamte die Akten der Datenbank in der Zwischenzeit mit besonderer Vorsicht behandeln sollten. Im Landwirtschaftsministerium arbeiteten Techniker das ganze Wochenende über daran, die übrigen Anwendungen wiederherzustellen. Klar ist: Zwei Behörden, die einige der sensibelsten Informationen der Regierung verwahren — auf der einen Seite Strafregister, auf der anderen die finanzielle Lebensader der amerikanischen Landwirtschaft — wurden beide in derselben Woche durchbrochen, und die Öffentlichkeit weiß immer noch nicht, wie.
- CNN — Das FBI wurde erneut gehackt, diesmal war die Verbrecherdatenbank das Ziel
- Reuters — Verbrecherdatenbank des FBI gehackt, berichtet CNN
- Reuters — US-Landwirtschaftsministerium diese Woche von Hackern angegriffen, berichtet NBC News
- AgWeb — Cyberangriff trifft das USDA, Behörde erwartet baldige Wiederherstellung der FSA-Programme
- Interesting Engineering — FBI-Hack und USDA-Cyberangriff zielen auf kritische Regierungsdaten
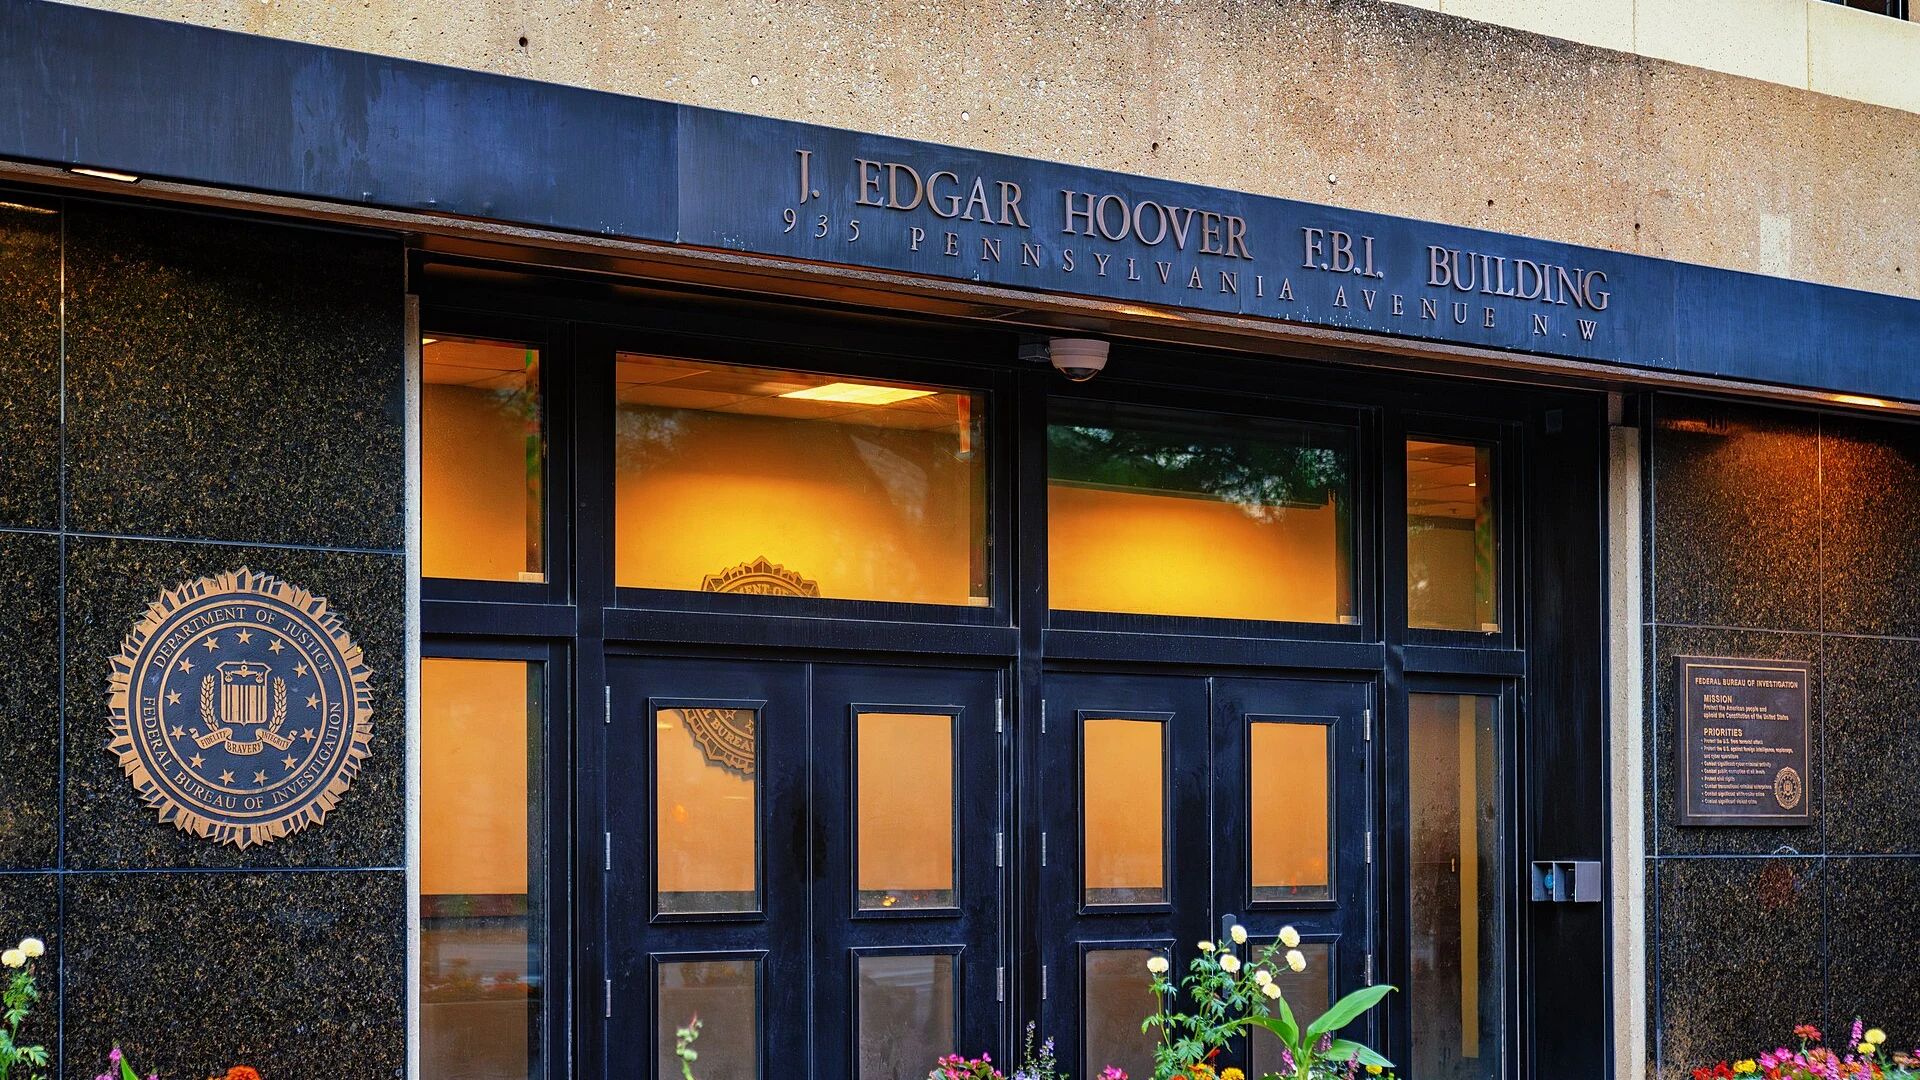
- Titelbild: J.-Edgar-Hoover-Gebäude, FBI-Hauptquartier, Washington, D.C. Fotografiert am 31. Mai 2024 — Foto: Tony Webster / Wikimedia Commons (CC BY 2.0)