Hackers irrumpen en la base de datos criminal del FBI mientras un ciberataque deja sin conexión los pagos a agricultores en EE. UU.
Dos de los sistemas federales más sensibles de Estados Unidos fueron atacados por hackers en la misma semana. El FBI investiga una aparente intrusión en su Centro Nacional de Información Criminal (NCIC), la base de datos que los agentes de policía de todo el país utilizan para consultar órdenes de arresto y antecedentes penales, mientras el Departamento de Agricultura lleva días lidiando con un ciberataque que dejó fuera de línea los sistemas de pago a los agricultores. En ambos casos, las autoridades no han dicho quién fue el responsable ni cuánto se llevaron.
CNN informó primero de la intrusión en el FBI el viernes, citando a dos personas informadas sobre la investigación, y Reuters reprodujo la información. La agencia descubrió la aparente intrusión en los últimos días. El NCIC conecta a las agencias policiales federales, estatales y locales a través de una única red compartida, que permite a los agentes identificar a personas buscadas, verificar órdenes de arresto pendientes y recuperar expedientes durante las investigaciones. El FBI no ha revelado cómo obtuvieron acceso los atacantes ni si se hicieron con registros confidenciales, y tampoco ha confirmado si se vio afectada la exactitud de los registros. Un exfuncionario del FBI que dirigió investigaciones contra grupos de ciberdelincuencia dijo a CNN que el mayor peligro quizá no sea el robo sino la manipulación: los registros alterados podrían inducir a error a los agentes durante controles de tráfico y detenciones. El director del FBI, Kash Patel, apareció el jueves en Fox News para elogiar el trabajo de ciberseguridad de la agencia, después de que los funcionarios ya se habían enterado del último incidente, según CNN.
El ataque al Departamento de Agricultura se desarrolló durante un período más largo. Nextgov/FCW informó el jueves, en primer lugar, de que el Centro de Operaciones de Ciberseguridad y Privacidad del departamento había descubierto un incidente de seguridad; un correo interno enviado el lunes por Chris Rottler, subdirector interino de información del Centro de Negocios de Producción Agrícola y Conservación, decía que los equipos tuvieron que restablecer todas las contraseñas de las bases de datos y reiniciar las aplicaciones. Según DTN y ABC News, las interrupciones afectaron al software de préstamos de la Agencia de Servicios Agrícolas y a los programas de pagos de conservación, además de los sistemas de cartografía y contratación. El viernes, NBC News informó, citando a dos exfuncionarios del departamento, de que los hackers habían accedido al sistema que paga a los agricultores y de que el departamento había informado a los empleados el jueves. El subsecretario Richard Fordyce dijo que las medidas de protección funcionaron y que no se perdieron datos, y que la mayoría de los sistemas deberían estar de vuelta al final de la jornada del viernes, pero hasta última hora del jueves las interrupciones seguían siendo intermitentes y algunos empleados ni siquiera podían conectarse a la VPN.
El momento no podría ser peor para los agricultores. La interrupción se prolonga desde hace más de una semana mientras los productores intentan completar la inscripción en los programas de Cobertura de Riesgo Agrícola y Cobertura de Pérdida de Precios para la cosecha de 2026, con fecha límite el 11 de diciembre. Las herramientas financieras utilizadas para transferir dinero entre el departamento y los agricultores, incluidas las vinculadas al seguro de cosechas y a la ayuda por desastres, se vieron interrumpidas, según Nextgov/FCW y AgWeb. Los prestamistas no han podido comprobar el estado de los préstamos garantizados, y los agentes de seguros de cosechas han advertido a los asegurados que confirmen por teléfono cualquier cambio en las instrucciones de pago. NBC describió el incidente como la primera brecha conocida en el departamento iniciada por un actor externo.
La intrusión en el NCIC es la segunda que afecta a un sistema del FBI en los últimos meses. En septiembre, el grupo de extorsión digital ShinyHunters irrumpió en un sitio web de contratación del FBI y robó datos personales de empleados actuales y antiguos, según Reuters. Los dos incidentes llegan en medio de una serie más amplia de interrupciones: la semana pasada, las interrupciones afectaron a grandes bancos, a la Agencia de Seguridad Nacional y al sistema de control del tráfico aéreo de la Administración Federal de Aviación. La administración Trump ha insistido en que esos fallos no están relacionados entre sí y no fueron resultado de ciberataques, una afirmación que ha hecho poco para calmar la preocupación en Washington sobre el estado de la ciberseguridad federal.
Por ahora, las preguntas más básicas siguen sin respuesta. Ningún grupo se ha atribuido ninguno de los dos ataques, ningún funcionario ha nombrado a un sospechoso y ninguna agencia ha dicho públicamente si se robaron datos. El FBI no ha dicho cuándo se contendrá la brecha del NCIC ni si los agentes deben tratar los registros de la base de datos con especial cautela mientras tanto. En el Departamento de Agricultura, los técnicos siguieron trabajando durante el fin de semana para restaurar las aplicaciones restantes. Lo que está claro es que dos agencias que custodian parte de la información más sensible del gobierno —los antecedentes penales por un lado, el sustento financiero de la agricultura estadounidense por el otro— fueron penetradas en la misma semana, y el público todavía no sabe cómo.
- CNN — El FBI fue hackeado de nuevo, esta vez el objetivo fue su base de datos criminal
- Reuters — La base de datos criminal del FBI fue hackeada, informa CNN
- Reuters — El Departamento de Agricultura de EE. UU. fue vulnerado por hackers esta semana, informa NBC News
- AgWeb — El ciberataque golpea al USDA; la agencia espera que los programas de la FSA vuelvan a funcionar pronto
- Interesting Engineering — El hackeo del FBI y el ciberataque al USDA apuntan a datos gubernamentales críticos
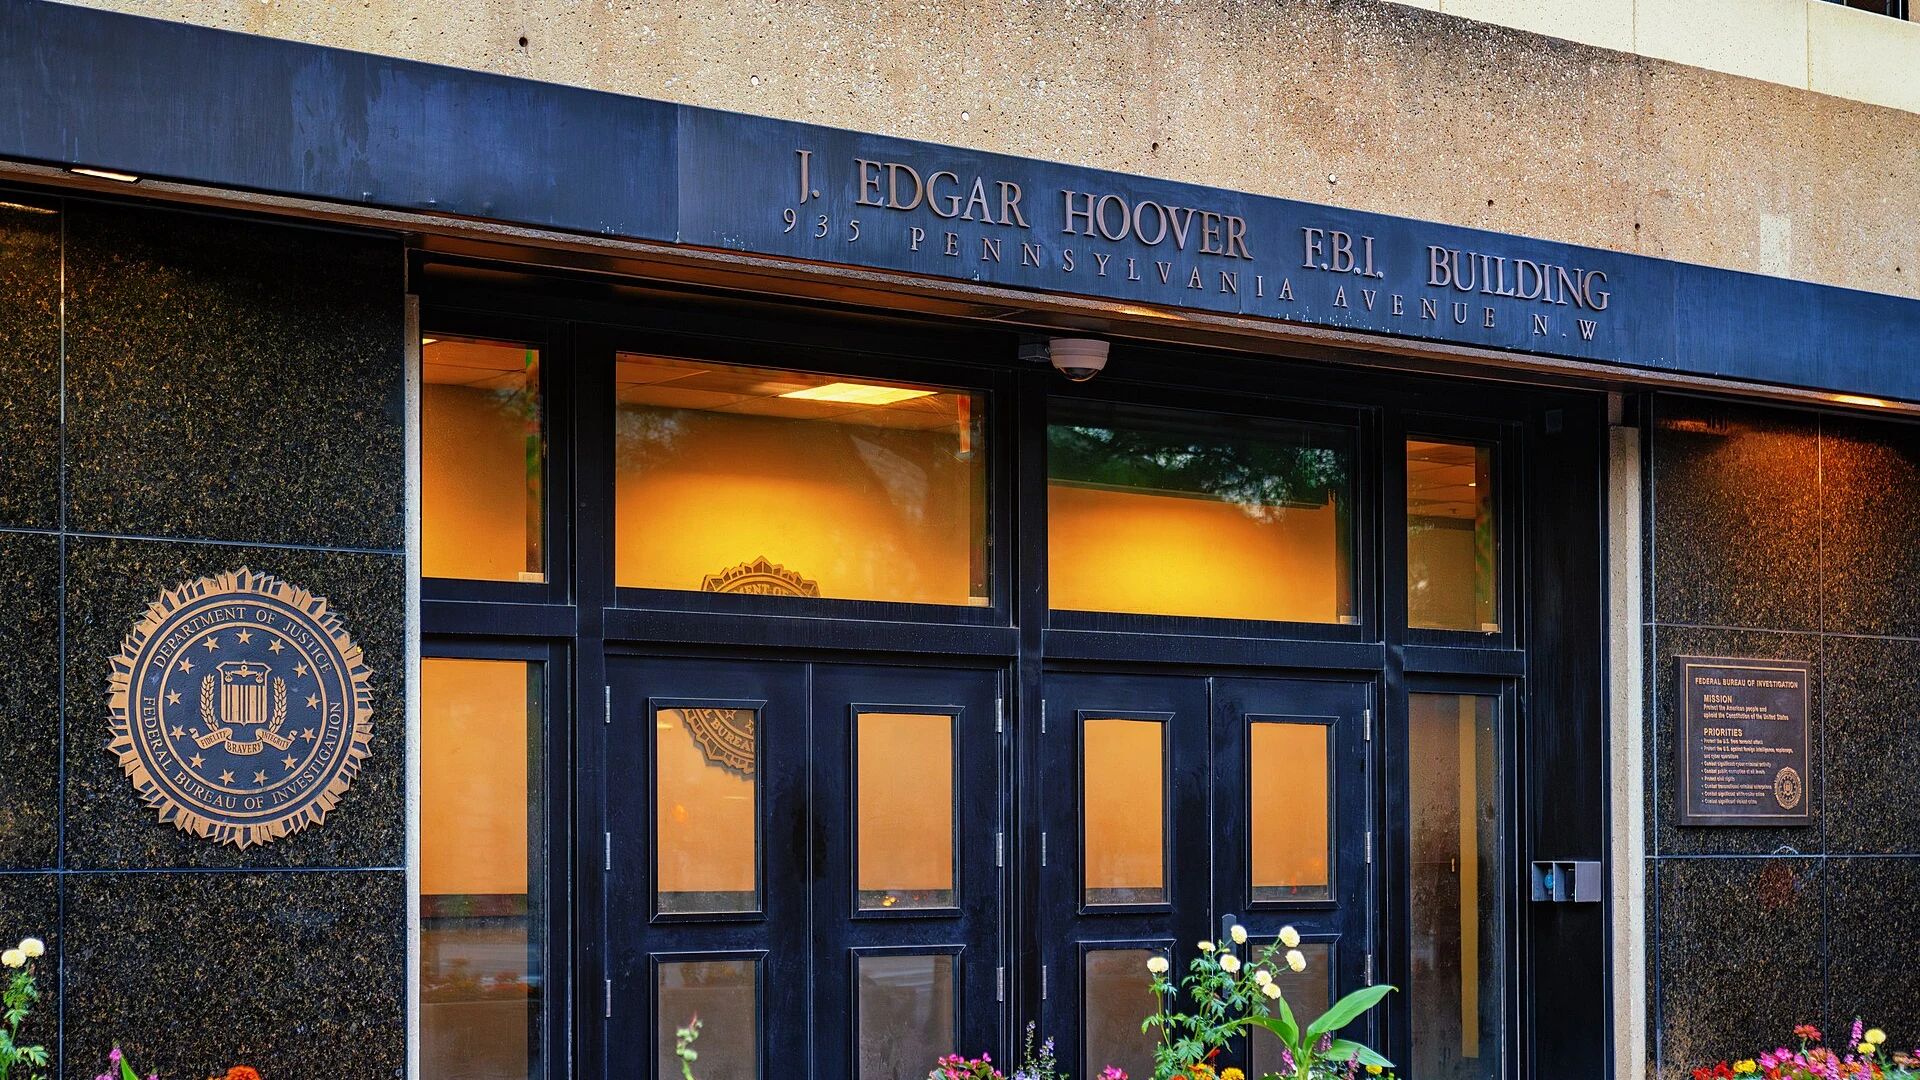
- Imagen de portada: Edificio J. Edgar Hoover, sede del FBI, Washington, D.C. Fotografiado el 31 de mayo de 2024 — Foto: Tony Webster / Wikimedia Commons (CC BY 2.0)