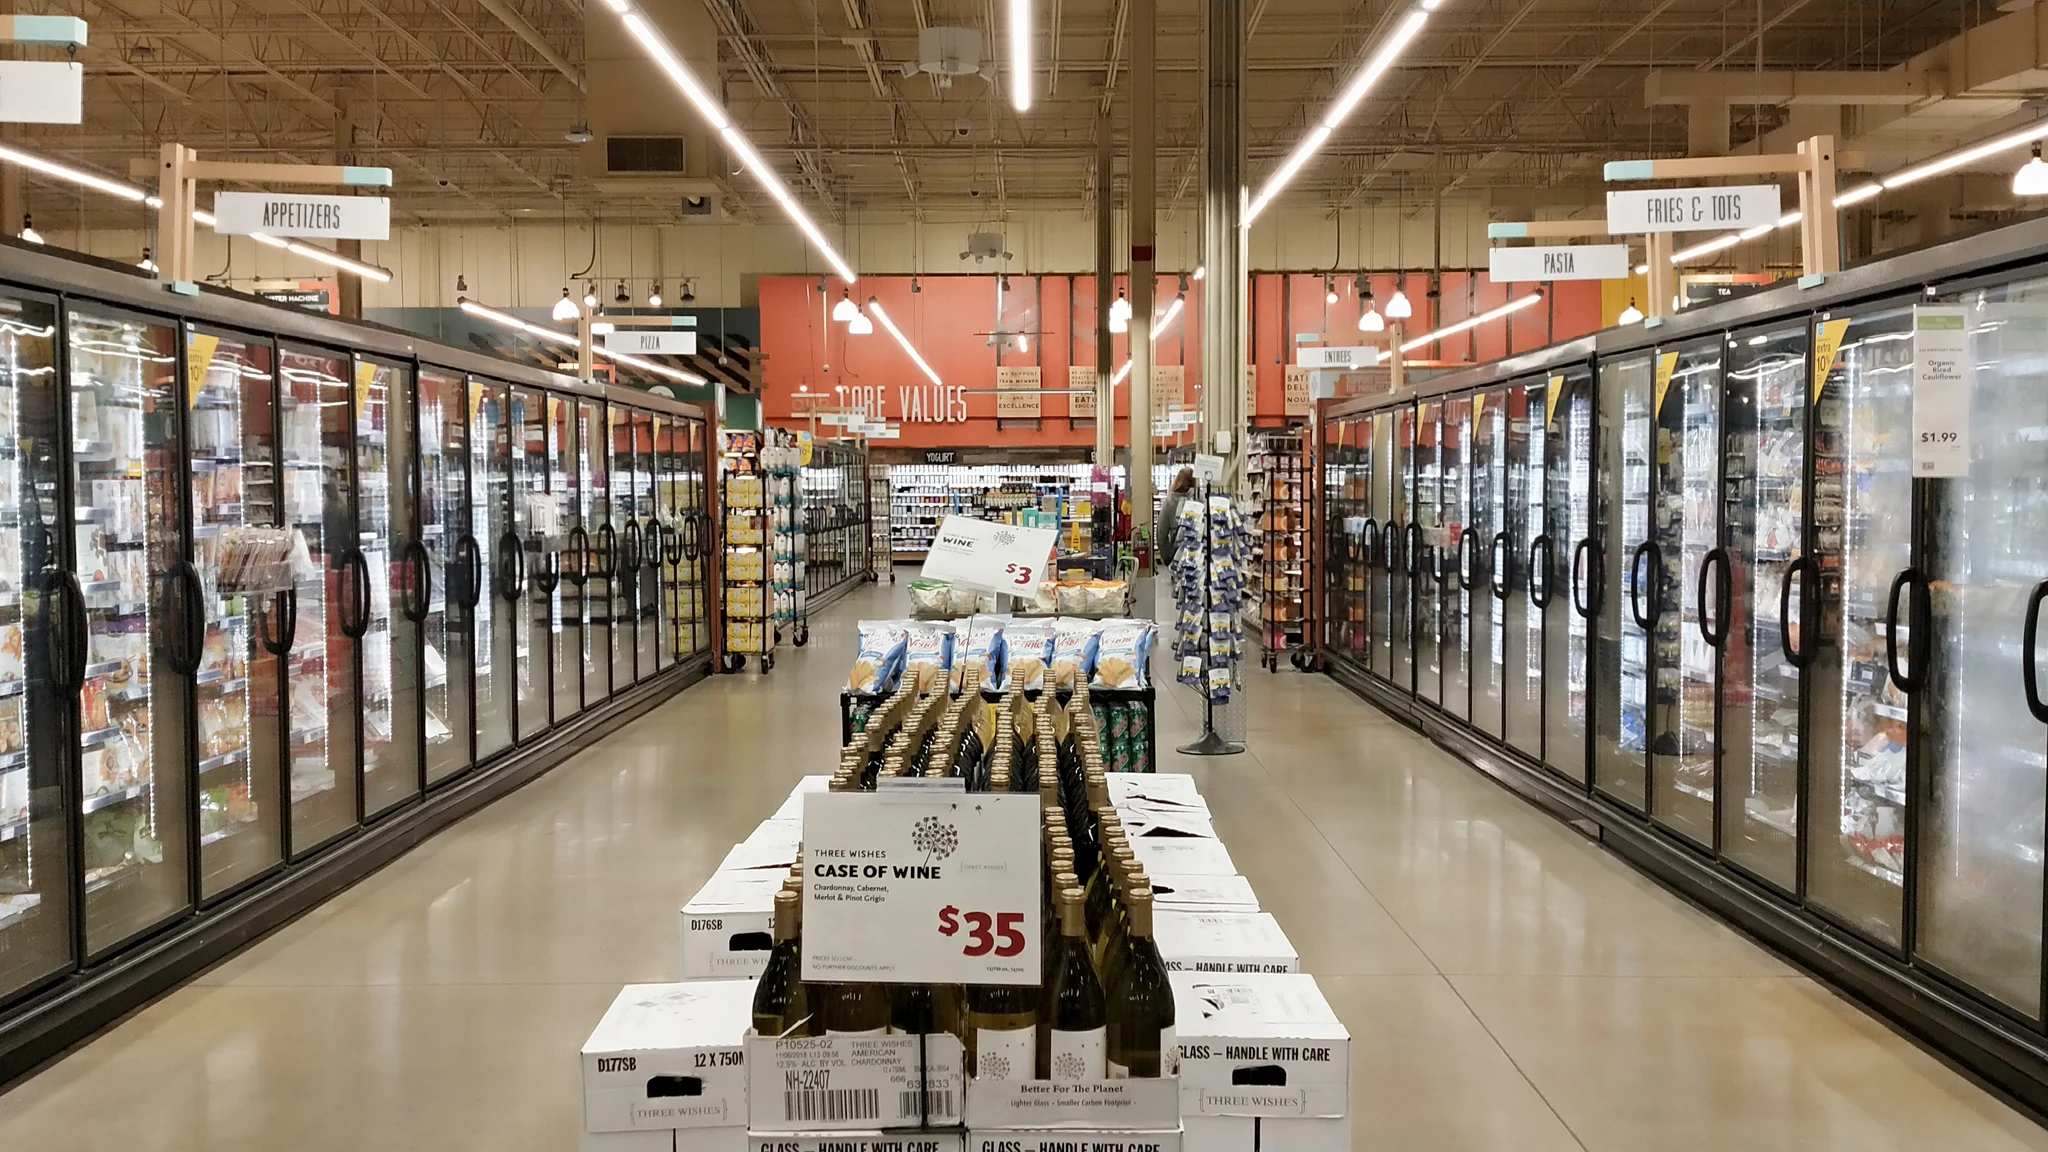
Francia acusa a la Guardia Revolucionaria de Irán de convertir los congeladores de los supermercados en armas
Francia acusó formalmente el lunes al Cuerpo de la Guardia Revolucionaria Islámica de Irán de llevar a cabo un ciberataque que dejó fuera de servicio los sistemas de refrigeración de unos 700 supermercados y establecimientos de alimentación en todo el país el mes pasado, en lo que París calificó de acto de sabotaje sin precedentes en suelo francés. El ministro de Asuntos Exteriores, Jean-Noël Barrot, anunció la atribución al margen de las conversaciones del G7 en París, convocó al embajador iraní para protestar y dijo que Francia buscaría sanciones de la Unión Europea contra los responsables. La fiscalía de París abrió el mismo día una investigación judicial y solicitó órdenes internacionales de detención contra tres iraníes que supuestamente dirigieron la operación.
El ataque se produjo en las primeras horas del 11 y 12 de octubre, cuando piratas informáticos tomaron el control remoto del software de gestión de temperatura que utilizan las grandes cadenas minoristas francesas y elevaron las temperaturas de frigoríficos y congeladores a 50 °C (122 °F) durante unas seis horas mientras las tiendas estaban cerradas. El calor estropeó alimentos frescos y congelados por valor de millones de euros, obligó a los minoristas a desechar las existencias perecederas y se declararon incendios en al menos 15 lugares cuando las unidades sobrecalentadas se fundieron o se incendiaron, según las autoridades francesas. Unos 700 establecimientos comerciales resultaron afectados —en su mayoría supermercados, pero también carnicerías, un matadero y plantas de procesamiento de alimentos— incluidas tiendas de Carrefour, Monoprix, Intermarché y Coopérative U.
La agencia nacional francesa de ciberseguridad, ANSSI, atribuyó el ataque a una unidad llamada Shahid Kaveh, que describe como una unidad cibernética ofensiva dentro del Centro Electrónico y Cibernético de la Guardia Revolucionaria. Los investigadores señalaron indicadores técnicos como el uso de farsi y direcciones de internet asociadas a equipos en Irán, y dijeron que la operación fue promocionada poco después a través de CyberbanNews, un medio de propaganda vinculado al grupo. La fiscal de París, Laure Beccuau, dijo que la investigación judicial se refería a un presunto ciberdelito organizado cometido en interés de una potencia extranjera, y nombró al líder de la unidad y a sus dos adjuntos —identificados en el informe de inteligencia francés como Hamid Reza Lashgarian, Mahdi Lashgarian y Reza Salarvand— como objeto de las solicitudes de orden de detención. La ANSSI también vinculó a un segundo grupo afiliado a la Guardia, Shahid Shoostari, con otros ciberataques contra Francia desde 2020.
El incidente expuso hasta qué punto la infraestructura cotidiana se ha vuelto vulnerable. El software atacado, suministrado por la empresa danesa de ingeniería Danfoss, permite a los minoristas gestionar las unidades de refrigeración a distancia, y los investigadores encontraron miles de sus sistemas de control accesibles desde internet —un recuento situó la cifra en 2.991 hosts expuestos en todo el mundo, 1.825 de ellos en Francia. El propio firmware contenía un mecanismo integrado de «contraseña basada en la fecha» que los investigadores han descrito como una puerta trasera, un detalle que atrajo una amplia atención en internet. El señor Barrot describió la operación como sin precedentes por su escala y agresividad, y la calificó como el primer gran ciberataque destinado a sabotear infraestructura en territorio francés.
La acusación es una atribución del Gobierno, no una conclusión judicial, y la base técnica completa no se ha hecho pública. La misión de Irán ante las Naciones Unidas no respondió a una solicitud de comentarios, y Teherán ha negado anteriormente haber realizado operaciones cibernéticas maliciosas. El panorama se complica aún más por una segunda oleada de ataques similares a principios de noviembre, cuando tiendas de comestibles de Bélgica, Estonia, Irlanda, Luxemburgo, Países Bajos, Dinamarca, Suecia y Finlandia se vieron obligadas a desechar toneladas de alimentos en mal estado después de que sus sistemas de refrigeración fueran alterados. Grupos de hacktivistas rusos se atribuyeron esos ataques, y ninguna fuente oficial ha vinculado esa oleada con Irán.
En internet, la reacción mezcló la incredulidad por el objetivo con la alarma por la vulnerabilidad. Un hilo en r/worldnews de Reddit sobre la acusación francesa obtuvo más de 8.800 votos positivos, y el comentario más popular —más de 2.500 votos— bromeaba con que «usar la fecha como contraseña quizá no fue tan buena idea» (r/worldnews), mientras que en Hacker News, los lectores que debatían sobre los sistemas de control expuestos argumentaban que dispositivos como estos nunca deberían haber estado conectados a internet. El episodio pasa ahora de lo técnico a lo diplomático: la investigación judicial y la presión para imponer sanciones de la UE pondrán a prueba si la atribución, las órdenes de detención y las sanciones pueden disuadir una forma de sabotaje que convierte la maquinaria de la vida cotidiana en un arma.
- SecurityWeek — France blames Iran for a cyberattack that heated supermarket refrigerators
- Cybernews — France refrigerator cyberattacks blamed on Iran's IRGC
- The Arabian Post — France identifies Iranian Guards as supermarket hacking suspects
- Tech Times — France blames Iran Guards unit for supermarket freezer cyberattack on about 700 stores
- Foto de portada: Pasillo de congelados de un supermercado — AG20044018, CC BY-SA 4.0 (Wikimedia Commons)